Лучшие инструменты DevOps в 2026
 AGIMA20 марта 2026AGIMA Редакция·Редактор
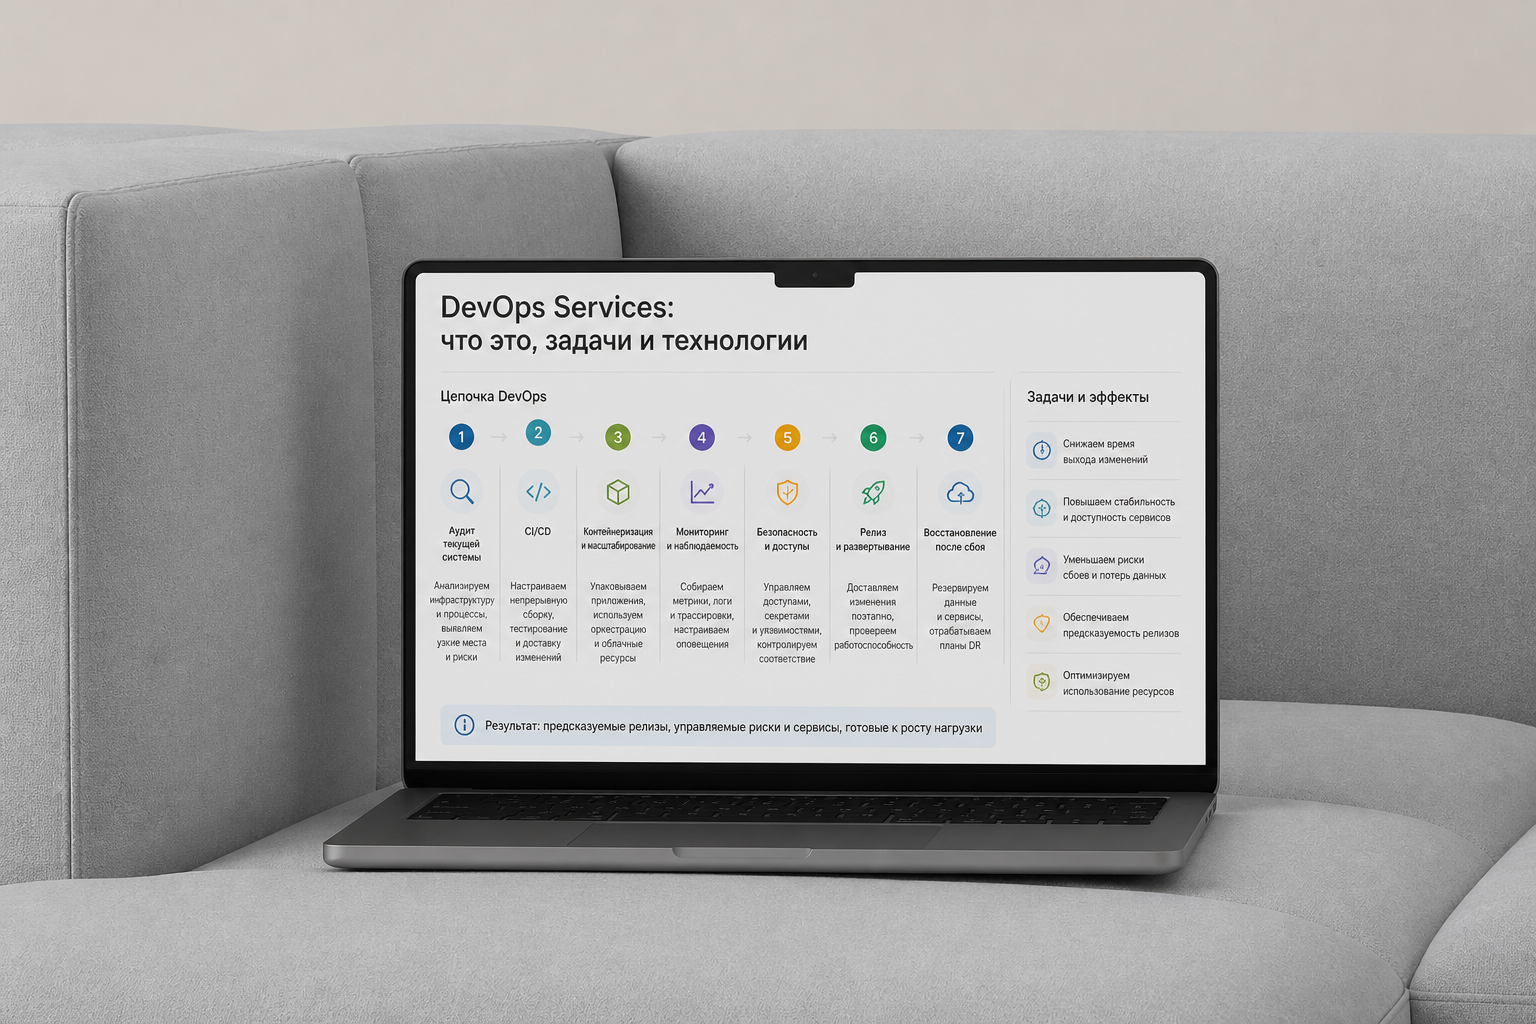
DevOps-стек нужно собирать не по популярности отдельных продуктов, а по этапам поставки: управление кодом, CI/CD, инфраструктура как код, оркестрация, наблюдаемость, безопасность и тестирование. Инструменты должны интегрироваться между собой и снижать ручную работу.
Коротко
| Задача | Примеры инструментов |
|---|---|
| Репозитории и CI/CD | GitLab, GitHub Actions, Jenkins |
| Инфраструктура как код | Terraform, Pulumi, Ansible |
| Контейнеры и оркестрация | Docker, Kubernetes, Helm |
| Наблюдаемость | Prometheus, Grafana, Loki, OpenTelemetry |
| Безопасность | Trivy, Snyk, HashiCorp Vault |
| Тестирование | Selenium, Cypress, JMeter |
Что такое DevOps-инструменты
DevOps-инструменты — это программы, которые помогают разработчикам и администраторам серверов работать вместе быстрее и без ошибок. Представьте конвейер на заводе: код пишется, автоматически тестируется, упаковывается и запускается на серверах — всё без ручного вмешательства. Вместо недель на релиз — часы, а сбои ловятся заранее.
Эксперты подразумевают под DevOps-инструментами специализированный софт и платформы для реализации методологии DevOps, обеспечивающие continuous integration (CI), continuous delivery (CD) и observability в единой экосистеме. Они автоматизируют пайплайны от коммита до production, минимизируя human error и обеспечивая fault tolerance через IaC (инфраструктура как код) и оркестрацию Kubernetes. DevOps-инструменты покрывают весь цикл: continuous integration собирает код из Git, запускает unit-тесты; continuous delivery деплоит в staging с нагрузочным тестированием; мониторинг (observability) отслеживает метрики в реальном времени.
Результат — горизонтальное масштабирование, сокращение MTTR до минут и интеграция DevSecOps для сканирования уязвимостей на каждом шаге.
Краткая классификация по назначению
- CI/CD: Jenkins, GitLab CI/CD — сборка и деплой.
- Контейнеризация/оркестрация: Docker, Kubernetes — упаковка и управление.
- IaC: Terraform, Ansible — инфраструктура как код.
- Observability: Prometheus, Grafana — мониторинг.
- DevSecOps: SAST-сканеры, Vault — безопасность.
- Тестирование: Selenium, JMeter — регресс и нагрузка.
- Message broker: Kafka, RabbitMQ — события и очереди.
Основные категории DevOps-инструментов в 2026
Экосистема DevOps-инструментов структурирована по ключевым этапам пайплайна. Каждая категория решает специфические задачи continuous integration, continuous delivery, контейнеризация, observability и DevSecOps, обеспечивая end-to-end автоматизацию.
| Категория | Назначение | Примеры инструментов | Ключевые преимущества |
|---|---|---|---|
| CI/CD | Автоматизация сборки, тестирования и деплоя | Jenkins, GitLab CI/CD, GitHub Actions, ArgoCD, Tekton | Скорость релизов в 10+ раз, fault tolerance 99.99% |
| Контейнеризация и оркестрация | Упаковка приложений, управление кластерами | Docker, Kubernetes, OpenShift | Горизонтальное масштабирование, zero-downtime деплой |
| Управление инфраструктурой (IaC) | Инфраструктура как код | Terraform, Ansible, Pulumi | Устранение "конфигурационного дрейфа", деплой за минуты |
| Мониторинг, логирование, observability | Метрики, логи, трассировка | Prometheus, Grafana, Loki, ELK | Предиктивный мониторинг, MTTR менее 5 минут |
| Безопасность (DevSecOps) | Сканирование уязвимостей в пайплайне | Snyk, Trivy, HashiCorp Vault | Shift-left security, compliance в CI/CD |
| Автоматизация тестирования | Unit, регресс, нагрузочное тестирование | Selenium, JMeter, Cypress | 95% покрытие тестами, интеграция в CI |
| Message brokers и событийные платформы | Асинхронное API взаимодействие, event sourcing | Kafka, RabbitMQ, NATS | Масштабируемость под 1M+ событий/сек |
Эта классификация отражает зрелую DevOps-подход 2026: от скорости (CI/CD) до устойчивости (observability) и безопасности (DevSecOps). Выбор зависит от стека и зрелости команды.
Топ-инструменты CI/CD
CI/CD (continuous integration/continuous delivery) — сердце DevOps-подхода, автоматизирующее сборку, тестирование и деплой. В 2026 году лидерами остаются Jenkins, GitLab CI/CD, GitHub Actions, ArgoCD и Tekton. Каждый оптимизирован под конкретные сценарии, ускоряя релизы в 10+ раз и повышая стабильность до 99.99%.
| Инструмент | Оптимальные сценарии | Влияние на скорость и стабильность |
|---|---|---|
| Jenkins | Legacy-системы, сложная кастомизация, on-premise | 1800+ плагинов, но требует обслуживания. Релизы за часы, стабильность зависит от администрирования |
| GitLab CI/CD | Полный lifecycle (Git + CI/CD + мониторинг), enterprise | Всё-в-одном, auto-scaling runners. Continuous delivery с AI-пайплайнами, MTTR менее 5 минут |
| GitHub Actions | Open-source, GitHub-репозитории, малые/средние команды | Zero-config YAML, Marketplace actions. Идеально для быстрого старта, 2000+ деплоев/день |
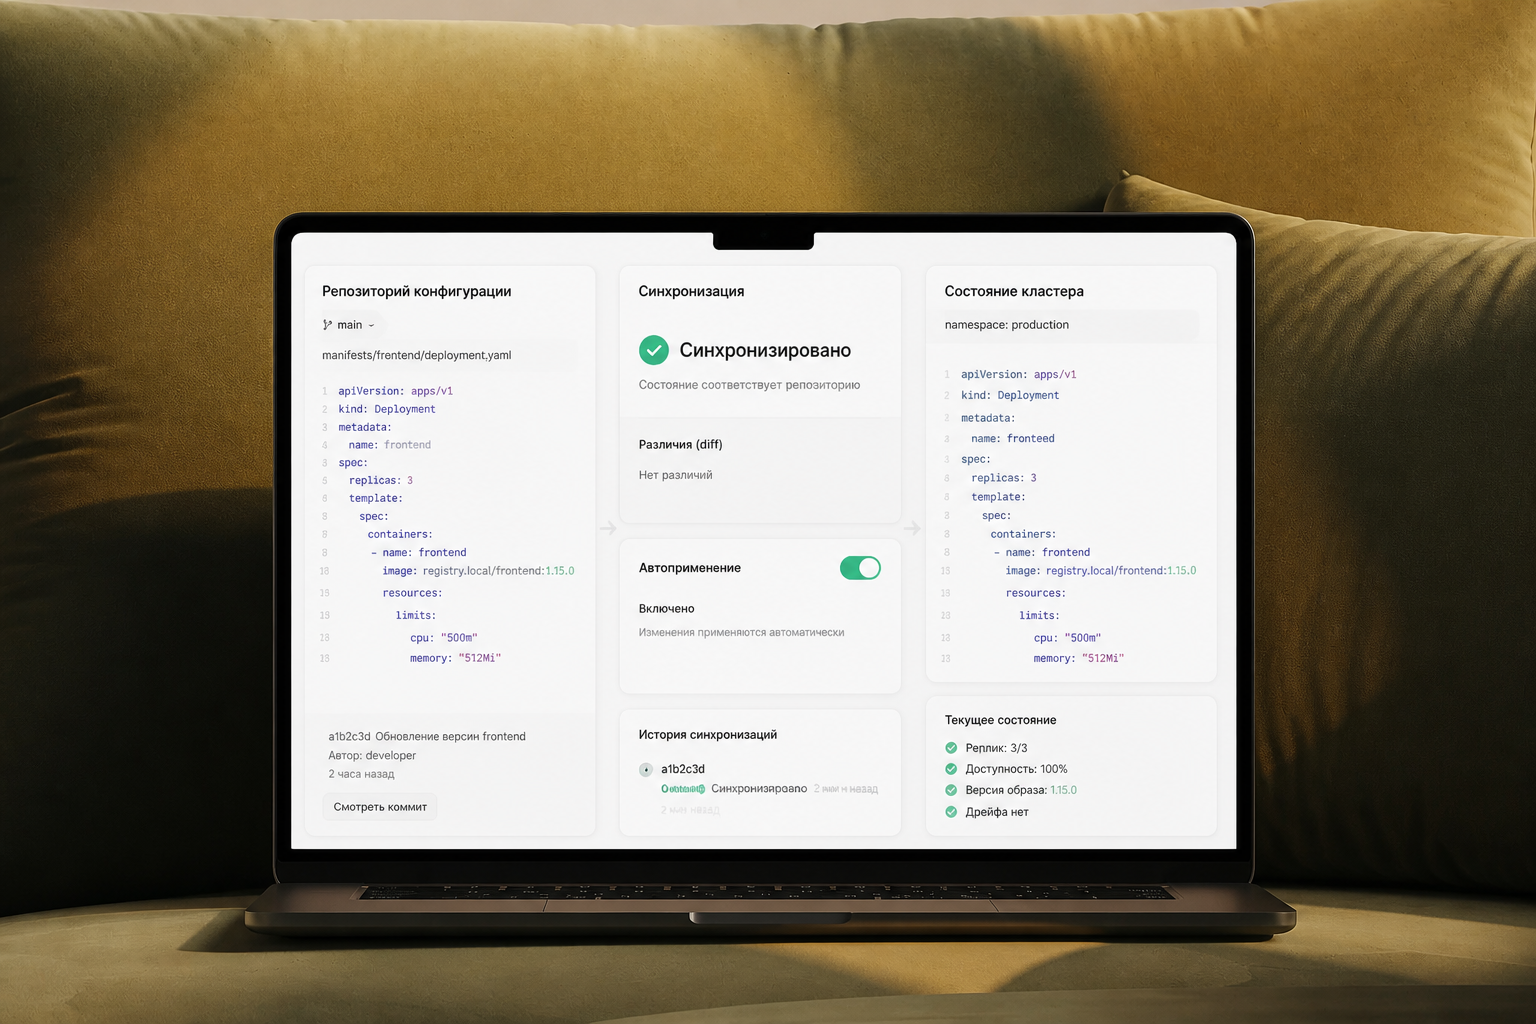
| ArgoCD | Оркестрация Kubernetes, GitOps, declarative деплой | Синхронизация состояний из Git, zero-downtime. Fault tolerance для K8s-кластеров |
| Tekton | Kubernetes-native, cloud-agnostic пайплайны | CRD-based workflows, интеграция с Argo. Масштабируемость без внешних серверов |
Влияние на бизнес: CI/CD сокращает time-to-market с недель до минут, автоматизируя continuous integration. Стабильность растёт за счёт rollback'ов, canary-деплоев и интеграции нагрузочного тестирования. Выбор зависит от стека: GitHub для стартапов, GitLab/Argo для enterprise, Jenkins для legacy.
Инструменты контейнеризации и оркестрации Контейнеризация и оркестрация Kubernetes — фундамент современных DevOps-инструментов, позволяющий упаковывать приложения с зависимостями и управлять тысячами инстансов автоматически. В 2026 году это стандарт для горизонтального масштабирования и fault tolerance.
Docker — docker-контейнеры Docker создаёт docker-контейнеры — лёгкие, изолированные "коробки" с приложением и всем необходимым (библиотеки, runtime). Dockerfile описывает сборку, docker build создаёт image, docker run запускает контейнер.
Сценарии: Микросервисы, CI/CD-агенты, локальная разработка. Снижает "works on my machine" проблемы на 95%.
Kubernetes — оркестрация Kubernetes Kubernetes (K8s) управляет тысячами docker-контейнеров: auto-scaling, self-healing, rolling updates. YAML-манифесты (Deployment, Service, Ingress) описывают желаемое состояние, контроллеры поддерживают его.
Преимущества: Zero-downtime деплой, горизонтальное масштабирование под нагрузку, multi-cloud (EKS, GKE, AKS). ArgoCD + K8s = GitOps для declarative деплоя.
Серверлесс-платформы как альтернатива контейнерам Серверлесс (AWS Lambda, Cloud Run, Knative) абстрагирует инфраструктуру: код запускается по событию, платформа управляет масштабом. Pay-per-use модель — платишь только за выполнение.
Когда использовать: Event-driven микросервисы, message broker обработка, API endpoints. Снижает ops-нагрузку на 80%.
Примеры снижения затрат на инфраструктуру
| Сценарий | До контейнеризации | После Docker/K8s | Экономия |
|---|---|---|---|
| Микросервисы (10 команд) | 50 VM, 70% idle | 20-ночных K8s-нода + spot instances | 60%↓ ($50k/год) |
| CI/CD runners | Dedicated Jenkins slaves | Docker-in-Docker + autoscaling | 75%↓ времени ожидания |
| Серверлесс API | EC2 Always On | Lambda + API Gateway | 90%↓ при низкой нагрузке |
Результат: Контейнеризация сокращает инфраструктурные расходы на 50-70%, оркестрация Kubernetes обеспечивает fault tolerance 99.99%. Для стартапов — serverless, для enterprise — K8s + Istio service mesh.
Инфраструктура как код (IaC)
IaC (инфраструктура как код) — это подход, где серверы, сети и кластеры описываются в текстовых файлах (YAML, HCL), а не настраиваются вручную через клики в консоли. Terraform, Ansible и Pulumi — лидеры 2026 года, автоматизирующие создание и управление инфраструктурой как обычный код.
Terraform Terraform использует декларативный HCL для описания состояния (AWS VPC, K8s-кластер, базы данных). terraform apply создаёт/обновляет ресурсы idempotently. Поддерживает 2000+ провайдеров (AWS, Azure, GCP, on-prem).
Сценарии: Multi-cloud, сложные среды. State-файл хранит текущее состояние, устраняя "конфигурационный дрейф".
Ansible Ansible — agentless конфигурация через YAML-playbooks. Без агентов настраивает серверы по SSH. Идеален для простых задач: установка ПО, обновление конфигов.
Сценарии: On-premise, SMB, начальная настройка VM. Tower/AWX добавляет GUI и планировщик.
Pulumi Pulumi пишет IaC на привычных языках (TypeScript, Python, Go). Комбинирует декларативность Terraform с процедурным кодом. Native observability и preview изменений.
Сценарии: Сложная логика, динамические ресурсы, разработчики.
Унификация среды, исчезновение "конфигурационного дрейфа"
Конфигурационный дрейф — когда dev/staging/prod расходятся из-за ручных правок. IaC гарантирует identical environments: один файл = одинаковая инфраструктура. Git + CI/CD = версионный контроль изменений.
Автоматизация развертывания, горизонтальное масштабирование
| Инструмент | Автоматизация деплоя | Горизонтальное масштабирование |
|---|---|---|
| Terraform | apply + CI/CD hooks | ASG, K8s HPA через modules |
| Ansible | Playbooks в GitLab CI | Dynamic inventory + loops |
| Pulumi | Stack previews, drift detection | Native loops, conditionals |
Результат: Деплой инфраструктуры за минуты вместо дней, fault tolerance через immutable deployments, аудит изменений в Git. IaC — обязательный навык DevOps-инженера в 2026.
Мониторинг и Observability
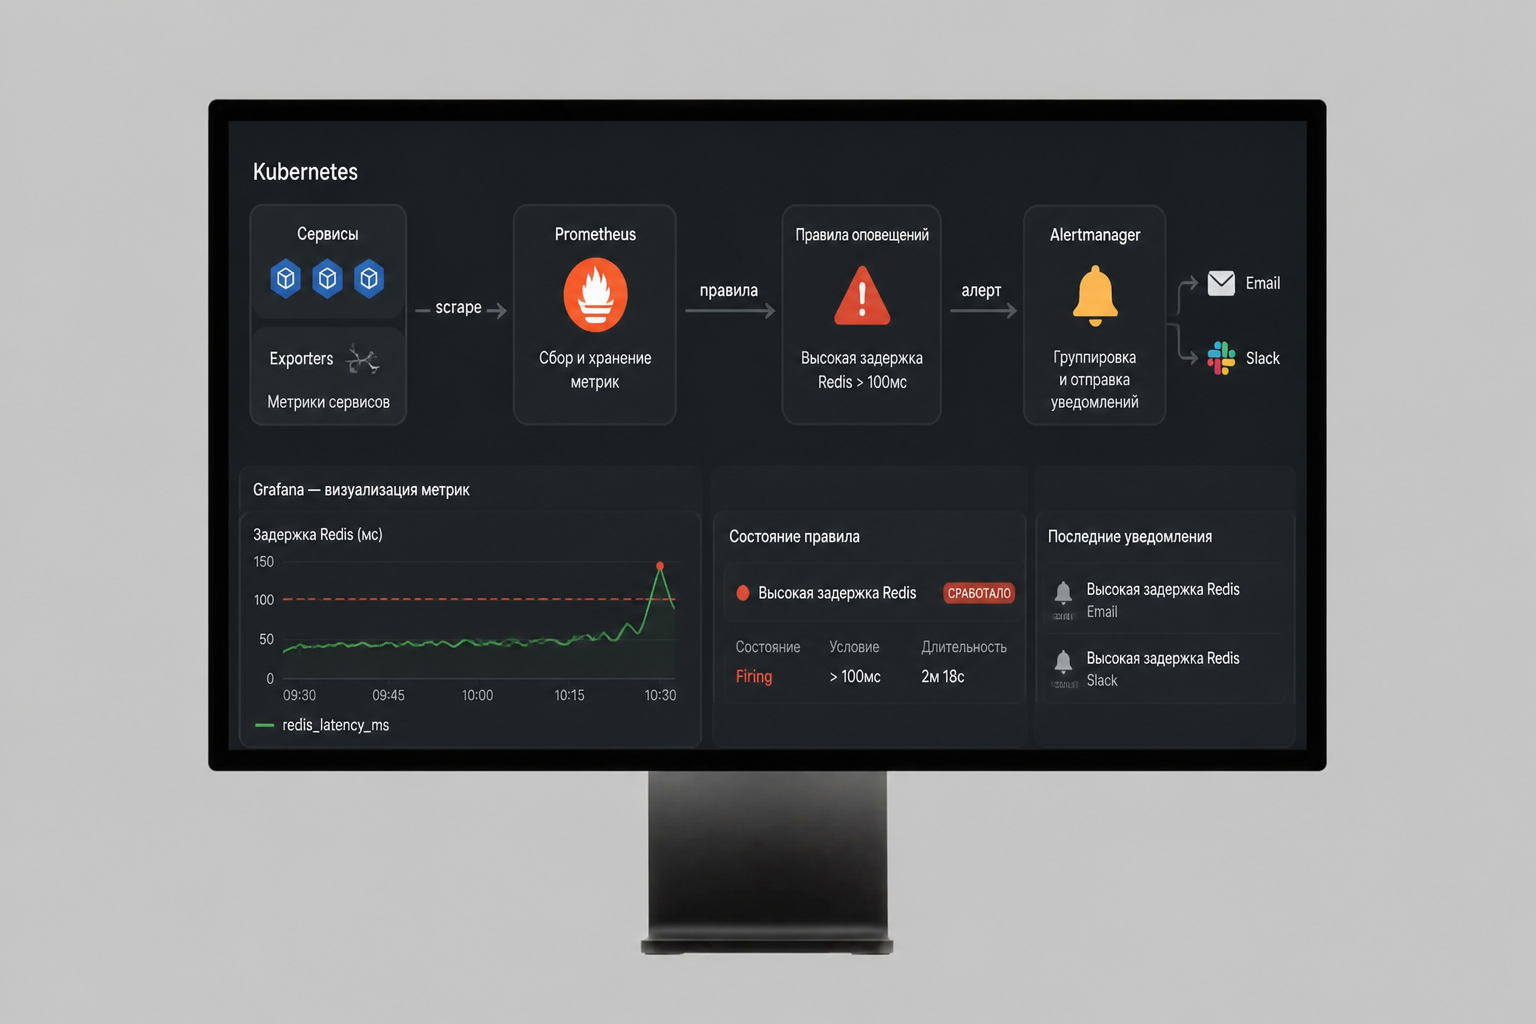
Observability помогает понять, что происходит внутри системы: собирает метрики (CPU, трафик), логи (ошибки) и трассировку запросов.
| Инструмент | Что делает | Зачем нужен |
|---|---|---|
| Prometheus | Собирает метрики каждые 15 сек | Fault tolerance: алерты при 80% CPU |
| Grafana | Строит красивые дашборды | Предсказывает сбои по графикам |
| Loki | Хранит логи без индексации | Быстрый поиск "ERROR login" |
Предиктивный мониторинг: ML-модели предупреждают о сбоях за 30 мин. Alerting: Автоуведомления в Telegram/Slack. MTTR (время до фикса) сокращается с часов до 5 минут.
DevSecOps: безопасность в цепочке поставки
DevSecOps встраивает безопасность в CI/CD-пайплайн: "shift left" — проверяем код на уязвимости до деплоя, а не после.
| Инструмент | Назначение | Примеры |
|---|---|---|
| SAST/DAST-сканеры | Анализ исходников / динамический тест | SonarQube, Snyk, OWASP ZAP |
| Сканирование контейнеров | Уязвимости в docker-контейнерах | Trivy, Clair, Aqua Security |
| Управление секретами | Хранение ключей/API без Git | HashiCorp Vault, AWS Secrets Manager |
Почему безопасность должна быть встроена в pipeline:
- 95% атак — известные уязвимости (Log4Shell).
- Сканеры ловят на CI. Zero Trust: секреты не в коде, ротация ключей автоматическая.
- Compliance: PCI-DSS, GDPR — аудит в Git-истории.
- Скорость: Блокировка уязвимостей за 5 мин вместо недель на фикс.
Результат: Fault tolerance + безопасность без торможения continuous delivery. В 2026 — must-have если вы DevOps-инженер.
Инструменты для тестирования и контроля качества
Автоматизация тестирования проверяет, что новый код не сломал старый функционал (регрессионные тесты) и выдержит реальную нагрузку от пользователей (нагрузочное тестирование). Всё интегрируется в CI/CD, чтобы тесты запускались автоматически при каждом коммите.
Автоматизация регресса Регрессионные тесты — это скрипты, которые кликают по интерфейсу, проверяют API и формы, как настоящий пользователь. Если кнопка "Купить" раньше работала, а после обновления — нет, тест упадёт.
| Инструмент | Что тестирует | Пример |
|---|---|---|
| Selenium | Браузеры (Chrome, Firefox) | Автозаполнение форм логина |
| Cypress | Современные SPA (React/Vue) | Тест корзины интернет-магазина |
| Playwright | Cross-browser + мобильные | End-to-end сценарии checkout |
Нагрузочное тестирование для повышения стабильности Нагрузочное тестирование симулирует 10 000 пользователей одновременно: сколько запросов в секунду выдержит сервер? Где bottleneck — CPU, база данных или сеть?
| Инструмент | Нагрузка | Сценарий |
|---|---|---|
| JMeter | 100k+ RPS | API эндпоинты e-commerce |
| k6 | Cloud + scriptable | Реал-тайм метрики в Grafana |
| Locust | Python-скрипты | Масштабируемые user scenarios |
Интеграция тестов в CI/CD
1. Developer: git push feature-branch
2. GitLab CI:
 - Unit тесты (Jest/pytest) — 30 сек ✅
 - SAST скан (SonarQube) — 1 мин ✅
 - E2E регресс (Cypress) — 3 мин ✅
3. CD: Нагрузка (k6) → Staging → Canary deploy → Production
Результаты:
- 95% покрытие тестами → регрессии ловятся до продакшена
- Fault tolerance → система выдерживает "чёрную пятницу"
- MTTR менее 5 минут → авто-rollback при сбоях
Для новичков: Тесты = "робот-тестер", который жмёт кнопки 24/7. Continuous integration запускает их автоматически, блокируя брак.
Управление событиями и обмен сообщениями REST трещит по швам при 1000+ одновременных пользователей, 5+ интеграциях (1C↔сайт↔WMS↔ГИС) и пиковых нагрузках. Пользователь ждёт либо 50мс (неполный ответ), либо 5 секунд (полный цикл).
Событийная модель разделяет: сайт мгновенно записывает событие "order.created", а обработка (резерв товара в 1C, склад в WMS, SMS, проверка compliance) идёт фоново и параллельно.
Kafka берёт high-load и долгосрочную историю событий (логистика, аналитика). RabbitMQ — гарантированная доставка для бизнес-логики (уведомления, 1C-интеграции).
Результат: ответ пользователю за 50мс, 1C нагрузка падает с 80% до 20% CPU, масштабирование одним контейнером увеличивает производительность вдвое.
API и маршрутизация
API Gateway решает три ключевые задачи сложных архитектур: балансировку нагрузки, умную маршрутизацию и централизованную аутентификацию.
Балансировка нагрузки и маршрутизация запросов. Вместо 5 доменов для микросервисов — один api.site.com. Gateway распределяет трафик по правилам:
user.site/api/orders → order-service (60% нагрузки)
partner.site/api → partner-service (rate limit 100/min)
mobile.site/api → mobile-service (оптимизация под iOS)
Аутентификация и защита API на одном месте: JWT для пользователей, API-ключи для партнёров, OAuth2 для 1C. Rate limiting по ролям, CORS, валидация схем, circuit breaker для упавших сервисов.
Gateway кэширует 70% GET-запросов, защищает от DDoS и A/B-тестирует версии API. Один сервис вместо 5 конфигов безопасности.
Как выбрать подходящие DevOps-инструменты
При выборе инструментов DevOps важно учитывать ряд факторов, которые влияют на эффективность разработки, стоимость владения и общую продуктивность команды. Рассмотрим ключевые критерии выбора инструментов, которые помогут сделать правильный выбор и избежать типичных ошибок.
Оценка зрелости команды Перед внедрением новых инструментов важно оценить уровень зрелости вашей команды. Это включает понимание текущих процессов, наличие необходимых компетенций и готовность сотрудников адаптироваться к новым инструментам. Для оценки уровня зрелости полезно задать себе следующие вопросы:
- Насколько команда готова принять изменения?
- Какие процессы уже автоматизированы?
- Есть ли необходимость в обучении персонала?
Инструменты DevOps должны соответствовать уровню зрелости команды, иначе внедрение рискует затормозить развитие проекта.
Стоимость внедрения и поддержки Одним из ключевых критериев является стоимость инструмента. Важно учитывать не только первоначальные затраты на покупку лицензии, но и расходы на обучение сотрудников, интеграцию с существующими системами и поддержку в будущем. Анализ стоимости должен включать:
- Лицензионные платежи
- Затраты на обучение и консалтинг
- Интеграционные расходы
- Операционные издержки (например, серверные мощности)
Экономия на этапе покупки может привести к значительным расходам впоследствии, особенно если инструмент окажется неудобным или неэффективным.
Влияние на Time-to-Market Время вывода продукта на рынок («Time-to-Market») играет ключевую роль в конкурентоспособности бизнеса. Инструмент DevOps должен способствовать ускорению цикла разработки и доставки продукта пользователям. Ключевые показатели эффективности здесь включают:
- Сокращение времени сборки и тестирования
- Повышение качества выпускаемых релизов
- Уменьшение количества дефектов и задержек
- Улучшение взаимодействия команд разработчиков и Ops
Хороший инструмент позволяет быстро интегрировать новые фичи, оперативно реагировать на проблемы и минимизировать риски при деплое.
Избегаем «зоопарка» технологий Использование множества разных инструментов часто приводит к созданию «зоопарков» технологий, усложняя управление процессами и снижая производительность команды. Перед выбором нового инструмента рекомендуется проанализировать существующие решения и убедиться, что новый инструмент действительно необходим и принесет ощутимую пользу.
Для минимизации риска возникновения «зоопарка» полезно придерживаться принципов:
- Стандартизация инструментов внутри организации
- Использование решений с открытым исходным кодом там, где это возможно
- Регулярная оценка целесообразности используемых инструментов
- Создание единого стека инструментов для основных процессов
Это позволит сократить сложность инфраструктуры, снизить операционные расходы и повысить прозрачность рабочих процессов.
Таким образом, правильное сочетание оценки зрелости команды, анализа затрат, влияния на скорость выхода продукта и контроля над разнообразием инструментов станет залогом успешного внедрения DevOps-практик в вашу организацию.
Пример боевого контура DevOps-организации в 2026
Приведём сокращённую схему боевого контура современного DevOps-процесса:
Поток изменений: от коммита до релиза
Коммит изменений: Разработчики отправляют изменения в GitLab/GitHub.
Сборка и тестирование: Запуск Jenkins/GitLab CI, выполнение unit-тестов и интеграции.
Проверка качества: Статический анализ (SonarQube), покрытие тестами (JaCoCo), безопасность (Snyk).
Размещение образов: Контейнеры публикуются в Docker Hub/AWS ECR.
Подтверждение изменений: Утверждение специалистами или автоматическое принятие.
Стейджинг среда: Ручное тестирование перед выпуском.
Production: Выпуск через Kubernetes/OpenShift с методами Blue-Green или Canary Releases.
Мониторинг: Datadog/Prometheus обеспечивают контроль состояния сервиса.
Откат: Возможность быстрого возврата к предыдущей версии при проблемах.
Архитектура окружения
graph TD
A((Developers)) --> B(GitHub/GitLab)
B --> C(Jenkins/GitLab CI)
C --> D(SonarQube/JaCoCo)
D --> E(Docker Hub/ECR)
E --> F(Kubernetes/OpenShift)
F --> G(Prometheus/Dynatrace)
G --> H(End Users)
Такая упрощённая структура показывает полный цикл развития ПО от разработки до выпуска, включая основные этапы проверки, тестирования и мониторинга.
Ошибки при внедрении DevOps-инструментов
Автоматизация ради моды: Необоснованное использование современных инструментов без понимания реальных потребностей проекта.
Инструменты без процессов: Недостаточное внимание к изменению организационных процессов и культуры, что снижает эффект автоматизации.
Недооценка обучения команды: Отсутствие достаточного обучения пользователей инструментария ведет к низкой эффективности.
Сложность поддержки и рост затрат: Неправильно выбранные инструменты увеличивают расходы на обслуживание и замедляют разработку.
Заключение
DevOps — это не просто набор инструментов, а целая культура совместной работы разработчиков и администраторов, направленная на повышение скорости доставки качественного ПО, снижение времени восстановления после сбоев и улучшение стабильности инфраструктуры.
Ключевое преимущество инструментов DevOps заключается в способности обеспечить быструю доставку продуктов с высоким уровнем устойчивости и безопасности. Современные технологии и инструменты 2026 года позволяют значительно ускорить процессы разработки, упростив управление инфраструктурой и улучшив качество конечного продукта.
Эффективная поддержка распределённой архитектуры и микросервисов возможна благодаря современным протоколам связи вроде gRPC, позволяющим организовать высокопроизводительные коммуникации между сервисами. Такой подход повышает масштабируемость и уменьшает задержки, делая DevOps-подход ещё более эффективным.
Инструменты задают новый стандарт инженерного качества, позволяя быстрее выводить продукты на рынок, поддерживать высокий уровень отказоустойчивости и обеспечивать безопасную эксплуатацию ИТ-сервисов.
FAQ по DevOps-инструментам
Какие DevOps-инструменты обязательны для стартапа?
Минимально необходимые инструменты для стартапа:
- Система контроля версий: GitHub, GitLab.
- CI/CD-платформа: Jenkins, GitLab CI/CD.
- Оркестратор контейнеров: Kubernetes, Docker Swarm.
- Мониторинг: Prometheus, Grafana.
- Регистр образов: Docker Hub, Harbor.
Эти инструменты обеспечат базовые возможности автоматического построения, тестирования и развёртывания приложений.
Чем отличаются платформы CI/CD?
Основные различия платформ CI/CD заключаются в следующем:
- Jenkins: Гибкая кастомизация, большое количество плагинов, но требует настройки и обслуживания.
- GitLab CI/CD: Полностью встроенная в GitLab, простая настройка, поддерживает pipeline-as-code, удобно интегрируется с системой контроля версий.
- Travis CI: Бесплатен для open-source проектов, удобен для небольших компаний, но ограничен возможностями масштабирования.
Выбор зависит от размера команды, требований к гибкости и степени автоматизации.
Почему важны мониторинг и наблюдаемость?
Мониторинг и наблюдаемость помогают своевременно выявить проблемы и предотвратить аварии:
- Обеспечивают постоянное наблюдение за состоянием системы.
- Предоставляют полную картину работоспособности компонентов.
- Позволяют оптимизировать инфраструктуру и улучшать эксплуатационную надежность.
Без эффективного мониторинга сложно гарантировать доступность и производительность системы.
Какие инструменты нужны для Kubernetes?
Необходимые инструменты для работы с Kubernetes:
- Helm: Менеджер пакетов для установки и обновления приложений.
- Istio: Сервис-меш для повышения надежности сетевых взаимодействий.
- Prometheus + Grafana: Мониторинг и визуализация метрик кластера.
- Fluentd/Kibana: Сбор и обработка логов.
- Kubectl: Основной интерфейс для управления кластером.
Эти инструменты необходимы для полноценной эксплуатации и мониторинга Kubernetes-кластера.
Что выбрать: Jenkins или GitLab CI/CD?
Если важна высокая степень гибкости и кастомизации, выбирайте Jenkins. Однако, если приоритет отдаётся простоте и удобству интеграции с системой контроля версий, лучше подойдёт GitLab CI/CD, поскольку он входит в состав GitLab и обладает хорошей функциональностью.
Какие требования к команде для DevOps-внедрения?
Требования к команде:
- Понимание принципов Agile и Lean-разработки.
- Навыки работы с инструментами CI/CD, контейнерами и оркестраторами.
- Способность к саморазвитию и адаптации к изменениям.
- Готовность работать в кросс-функциональных командах.
Команда должна обладать культурой сотрудничества и стремлением к непрерывному улучшению процессов.