GitOps: что это и почему все о нем говорят
 AGIMA2 февраля 2026AGIMA Редакция·Редактор
GitOps — это подход, при котором желаемое состояние приложений и инфраструктуры хранится в Git, а специальный оператор автоматически синхронизирует его с рабочей средой. Любое изменение проходит через коммит и review, поэтому историю можно проверить и откатить.
Коротко
| Вопрос | Ответ |
|---|---|
| Источник правды | Git-репозиторий с декларативной конфигурацией |
| Механизм доставки | Оператор сравнивает Git с кластером и устраняет расхождения |
| Основные инструменты | Argo CD и Flux CD |
| Главная польза | Воспроизводимость, аудит изменений и быстрый откат |
| Основное ограничение | Нужны дисциплина команды и зрелая автоматизация |
Что такое GitOps простыми словами
Представьте, что ваша инфраструктура — серверы, базы данных, сетевая конфигурация, настройки приложений — это еще один проект, как backend на Python. Суть в том, что все хранится в Git. В него попадают:
- код описания инфраструктуры;
- манифесты Kubernetes;
- конфигурации CI/CD-пайплайнов;
- политики безопасности и сетевые правила;
- документация.
Почему все говорят про GitOps?
Всё просто. Git-репозиторий становится единым источником правды: центральным местом, где хранится желаемое состояние всей системы. Чтобы понять, что должно работать в продакшене, достаточно посмотреть актуальную ветку в Git.
Управление инфраструктурой через pull-request’ы.
Хотите обновить версию приложения, добавить новый сервис или увеличить объем диска? Следуйте инструкции.
- Создайте ветку в Git.
- Внесите изменения в соответствующие конфигурационные файлы, например, поменяйте номер образа в deployment.yaml.
- Создаете Pull Request или Merge Request.
- Дайте коллегам провести код-ревью этих изменений, как и обычного кода.
После одобрения и мержа PR автоматизированная система самостоятельно и безопасно применит эти изменения к реальной среде. GitOps-подход превращает инфраструктуру в управляемый, контролируемый и понятный процесс.
Экспертное определение GitOps
Это операционная модель для облачных нативных приложений, которая реализует три ключевых принципа.
Декларативное описание инфраструктуры и приложений.
Вы не пишете инструкцию как что-то сделать: «запусти команду, создай сервер». Вы описываете в коде желаемый конечный результат: «должно быть 3 реплики приложения frontend-версии 1.15.0 с 2 ГБ RAM, доступные по домену app.mycompany.com». Система сама решает, как достичь этого состояния.
Автоматическое приведение реальной среды к желаемому состоянию из Git.
В основе GitOps лежит оператор или агент, например, Flux, Argo CD. Он постоянно сравнивает желаемое состояние из Git с реальным состоянием в кластере или облаке. Если он обнаруживает расхождение, например, версия приложения в кластере 1.14.0, а в Git указана 1.15.0, то автоматически вносит исправления, приводя кластер в соответствие с Git.
Непрерывная синхронизация и контроль соответствия.
Процесс сравнения и исправления — не одноразовая акция. Он работает в бесконечном цикле, гарантируя, что система всегда стремится к эталонному состоянию из репозитория. Если кто-то случайно что-то удалит или вручную изменит конфигурацию, оператор через несколько минут обнаружит это и вернет все на место. Это автоматически устраняет дрейф конфигурации и обеспечивает самовосстановление системы.
GitOps является естественным развитием практик Continuous Delivery, доводя их до максимума. Он обеспечивает автоматическую и безопасную доставку не только кода приложений, но и всей их инфраструктуры — от API Gateway, управляющего трафиком, до конфигураций message broker, отвечающих за коммуникацию сервисов. Каждое такое изменение, зафиксированное в Git, становится событием, создавая надежный журнал изменений, аналогичный логу событий в архитектуре event sourcing.
Как работает GitOps под капотом
Любая GitOps-реализация строится на трех ключевых компонентах.
Репозиторий.
Это единственный источник правды. Внутри — вся конфигурация: манифесты Kubernetes, Helm-чарты, Kustomize-оверлеи, Terraform-модули, описания инфраструктуры. Репозиторий хранит эталонное, версионированное, проверенное через код-ревью желаемое состояние системы.
Агент-синхронизатор.
Это специализированное приложение, работающее внутри кластера Kubernetes (реже — как внешний сервис). Основные представители: Flux CD и Argo CD. Это мозг системы. Оператор в бесконечном цикле:
- стягивает актуальное состояние из Git-репозитория;
- считывает желаемую конфигурацию из манифестов;
- сравнивает ее с реальным состоянием в кластере;
- выполняет план исправлений, вычисляет, какие ресурсы нужно создать, обновить или удалить, если есть расхождения;
- применяет изменения, приводя кластер в точное соответствие с Git.
Синхронизатор работает по pull-модели — кластер сам подтягивает изменения, когда они появляются в репозитории. Это безопаснее, чем push извне.
Пайплайны.
В чистом GitOps CI-пайплайны не деплоят в кластер напрямую. Их задача — собрать артефакт (docker-контейнер), обновить конфигурацию в Git, закоммитить и запушить это обновление в Git-репозиторий.
CI передает эстафету изменения оператору, а тот уже безопасно разворачивает его в кластере. Это разделение ответственности (CI — сборка, GitOps — деплой) повышает безопасность и стабильность. То есть разработчик пушит код, CI-пайплайн собирает образ и обновляет манифест в Git, а оператор в кластере видит изменение и синхронизирует.
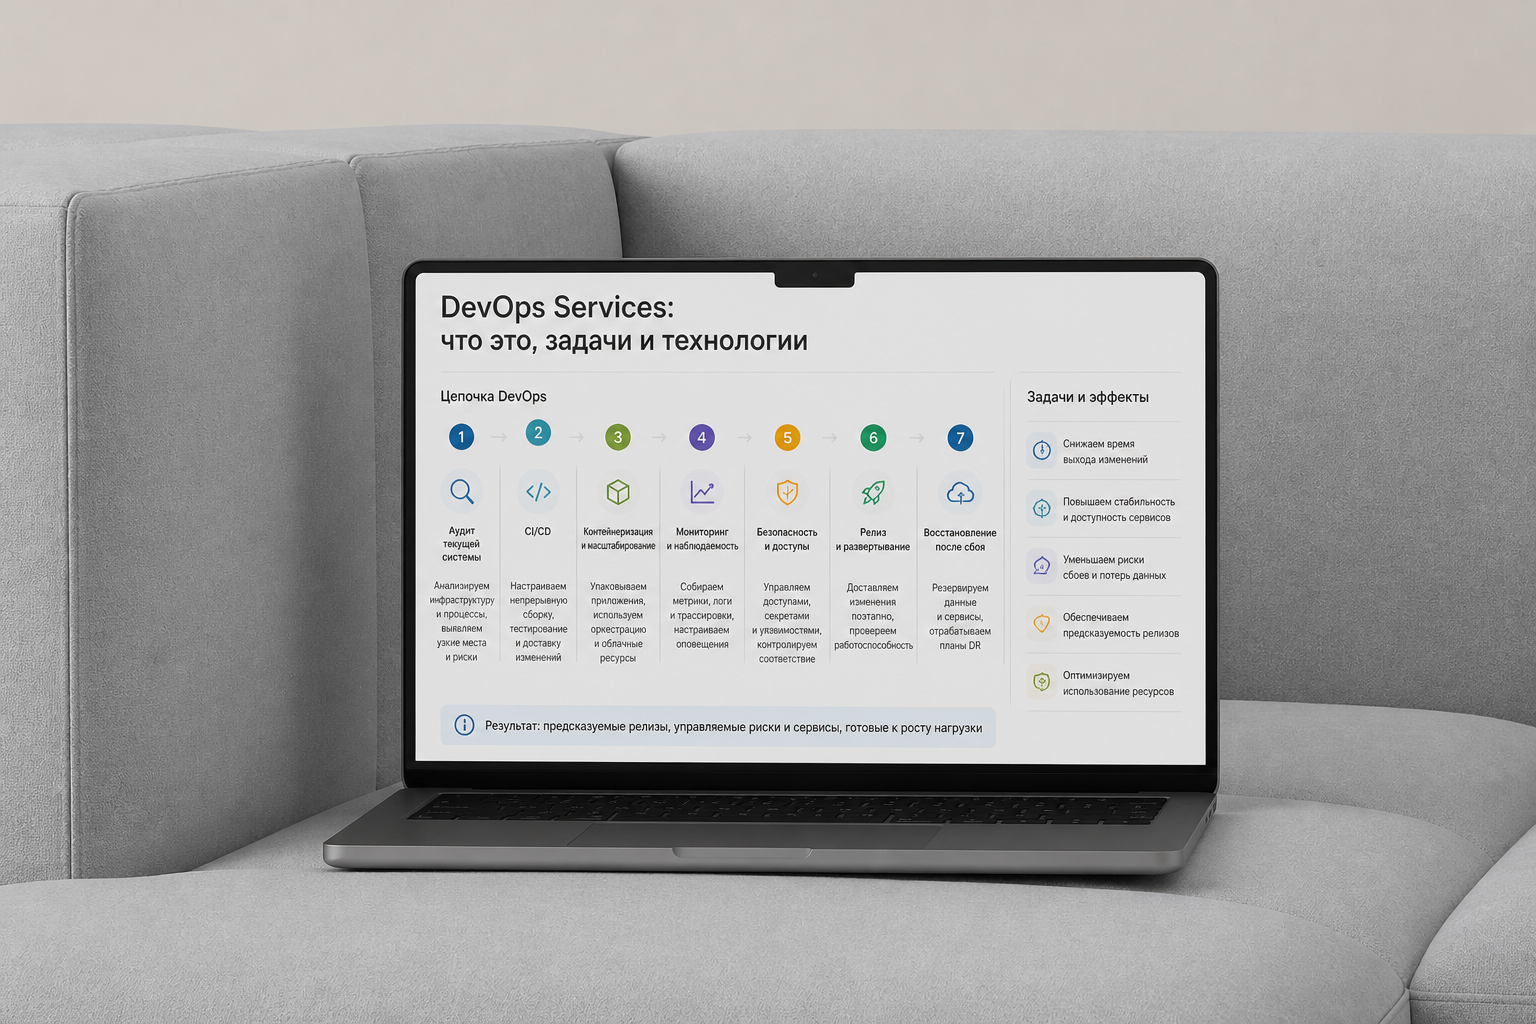
GitOps vs классическая автоматизация DevOps
| Аспект | Классический DevOps | GitOps |
|---|---|---|
| Точка управления | Внешний CI/CD-сервер (Jenkins) | Внутрикластерный оператор (Flux CD или Argo CD) |
| Процесс деплоя | Скрипт или пайплайн проталкивает изменения в среду | Кластер стягивает изменения из эталонного репозитория |
| Доступ к кластеру | CI-серверу нужны широкие права доступа к кластеру (токен, сертификат) | Кластеру нужен доступ только на чтение к репозиторию |
| Безопасность | Уязвимее, так как CI-сервер — «ключ от всех дверей» снаружи | Безопаснее: кластер защищен изнутри, внешний доступ для деплоя не нужен |
| Восстановление | Сложное: требует запуска пайплайна отката или ручных действий | Тривиальное: git revert + автоматическая синхронизация оператором |
GitOps не отменяет DevOps, а делает его более надежным и безопасным, вводя контроль версий и pull-модель в самую критичную фазу — деплой.
Почему GitOps так тесно связан с Kubernetes?
GitOps применим к виртуальным машинам, но расцвел именно с платформой для оркестрации контейнеров Kubernetes. Вот почему:
- Единая декларативная инфраструктура. Kubernetes управляется через декларативные YAML-манифесты. Это совпадает с философией GitOps.
- API-ориентированность. Kubernetes имеет мощный устойчивый API. Оператору GitOps нужно лишь наладить API-взаимодействие , чтобы управлять ресурсами в кластере.
- Иммунная система. Kubernetes постоянно следит за состоянием подов. GitOps расширяет эту концепцию до всего кластера. Если что-то отклоняется от Git-конфигурации, оператор исправляет это.
- Экосистема. Концепция операторов в Kubernetes — родная среда для Flux и Argo CD. Они сами устанавливаются и работают как операторы, используя ту же парадигму.
Kubernetes предоставляет идеальную почву для GitOps, а GitOps — идеальный пульт управления для Kubernetes.
Жизненный цикл изменений: от коммита до обновления окружения.
1. Разработка. Разработчик пушит новый код фичи в feature-branch. Срабатывает CI-пайплайн: запускаются тесты, собирается Docker-образ с тегом frontend:sha-a1b2c3. 2. Обновление конфигурации. CI-пайплайн или отдельный CD-пайплайн не деплоит. Он клонирует GitOps-репозиторий, использует sed, yq или kustomize, чтобы обновить поле image в манифесте apps/frontend/deployment.yaml на новый тег. Затем пушит эти изменения в главную ветку. 3. Обнаружение. Оператор Flux, который настроен следить за этим репозиторием и путем apps/frontend/, обнаруживает новый коммит. 4. Синхронизация и применение. Flux вычисляет разницу между тем, что есть в Git, и тем, что запущено в кластере. Он формирует и применяет план обновления через Kubernetes API: создает новый ReplicaSet с новыми подами, плавно переключает трафик и удаляет старый ReplicaSet. 5. Верификация и мониторинг. Flux отмечает синхронизацию как успешную. Инструменты мониторинга и логирования следят за метриками нового приложения. Если что-то пойдет не так, процесс можно откатить.
Весь процесс управляем, прослеживаем и автоматизирован. Человек взаимодействует только с Git, система делает все остальное.
Преимущества GitOps
Есть много причин применять GitOps. Выделим основные.
Полный аудит всех изменений.
Каждое изменение инфраструктуры — это коммит в Git. История Git становится полным неизменяемым логом аудита, который идеально подходит для compliance и расследования инцидентов.
Высокая отказоустойчивость (fault tolerance) и самовосстановление.
GitOps-оператор постоянно сравнивает желаемое состояние (Git) с реальным (кластер). Если инженер ошибется в ручной команде или процесс упадет, система автоматически вернется к эталонному состоянию.
Минимизация человеческих ошибок.
Процессы стандартизированы, нет «белых полей» в скриптах. Манифесты можно проверять статически и в CI-пайплайне до мержа. А любое изменение требует согласования коллег. Ошибка, пропущенная одним, будет замечена другим.
Повышение безопасности и контроля доступа.
Разработчикам не нужен прямой доступ к кластеру. Им достаточно прав на запись в Git-репозиторий. Оператор работает изнутри, ему не нужны входящие соединения извне. А права в Git можно настроить точечно.
Стабильность релизов и снижение MTTR.
Проблемный релиз откатывается одной командой в Git: оператор автоматически и быстро откатит среду. Если конфигурация в Git работает на staging, она гарантированно будет такой же на production. Нет скрытых различий.
Быстрое и предсказуемое масштабирование окружений.
Чтобы создать полную копию production-окружения для тестирования или нового клиента, нужно лишь скопировать директорию конфигураций, подставить другие переменные и запустить оператор на новом пустом кластере, указав на этот путь. Вы можете легко применять вертикальное и горизонтальное масштабирование.
Ускорение time-to-market.
Разработчики могут самостоятельно и безопасно деплоить свои сервисы, создавая PR. Это убирает бюрократические задержки и позволяет DevOps-инженерам фокусироваться на платформе, а не на рутинных деплоях.
Примеры применения в крупных продуктах.
- Spotify: использует GitOps для управления тысячами сервисов. Разработчики стали независимее, а инциденты из-за конфигурации сократились.
- Портал «Госуслуги»: использует GitOps-практики для обеспечения согласованности и контроля множества окружений в облаке.
Недостатки и ограничения GitOps
GitOps — не панацея. Эта методология требует осознанных компромиссов.
Требуется зрелость процессов и культуры команды.
Абсолютно все должно идти через Git. Любое быстрое исправление через консоль — это шаг назад. Роль Ops меняется с деплойщиков на архитекторов платформы и ревьюеров. Плюс нужно доверять оператору.
Сложность организации репозиториев.
Что лучше: один огромный репозиторий со всей инфраструктурой или много мелких? У каждого подхода свои боли. Еще нужно продумать логичную структуру на годы вперед.
Неочевидные конфликты при одновременных изменениях.
Git не блокирует файлы. Если два разработчика одновременно обновят один манифест в разных PR, второй при мерже получит конфликт, который нужно разрешать вручную.
Ограничения вне Kubernetes-окружений.
GitOps наиболее элегантно работает с Kubernetes. Для традиционных VM, сетевого оборудования или legacy-систем нужны свои операторы или агенты.
Стоимость обучения и поддержки новой сложности.
Команде нужно освоить Flux CD и Argo CD и, возможно, Kustomize и Helm. Сам GitOps-оператор становится критичным компонентом. Если он сломается, автоматические деплои и самовосстановление остановятся. Добавьте сюда сложную отладку: проблема может быть в CI, в Git или операторе.
GitOps vs традиционный DevOps
DevOps-инструменты — это инструментарий для автоматизации, часто императивной. Они могут работать по push-модели. А GitOps — это операционная модель и философия. Она использует часть DevOps-инструментов в новой парадигме.
Традиционный пайплайн — это однонаправленный выстрел. Что происходит в среде после этого, не отслеживается. А GitOps — это непрерывный замкнутый контур с обратной связью. Он не только применяет изменения, но и постоянно проверяет, что среда им соответствует, и исправляет расхождения. Это контроль в реальном времени.
GitOps не отменяет, а переопределяет роль DevOps-инструментов:
- Terraform и Crossplane: становятся способом описания инфраструктуры, их код хранится в Git и применяется через оператор;
- Ansible, Chef и Puppet: их роль может сократиться до начальной настройки;
- Jenkins и GitLab CI: их фокус смещается на CI и подготовку артефактов для Git, а сам деплой делегируется GitOps-оператору.
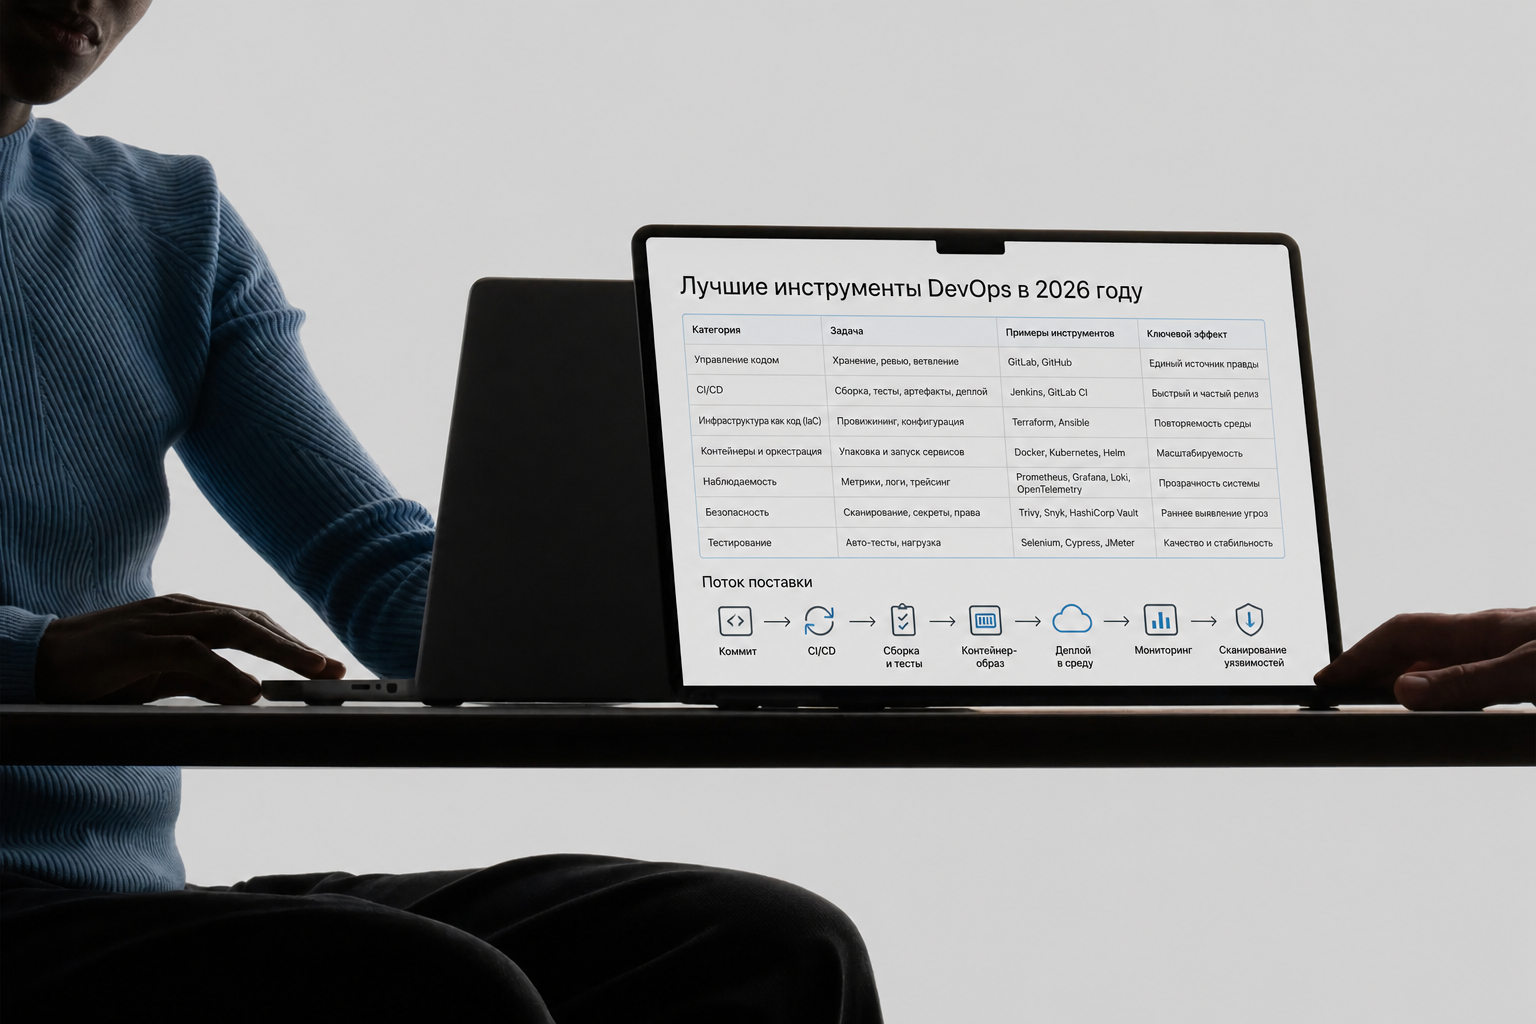
Ключевые инструменты GitOps-подхода
Есть несколько ключевых инструментов. Рассмотрим их, чтобы понять, чем они отличаются друг от друга и в чем их особенности.
| Инструмент GitOps | Основная роль | Ключевые особенности |
|---|---|---|
| Flux CD | GitOps-оператор для Kubernetes | Модульный конструктор, высокая интеграция с Kubernetes API, декларативная настройка через CRD |
| Argo CD | GitOps-оператор и центр управления доставкой | Мощный веб-интерфейс, наглядная визуализация состояния и diff, расширенные стратегии деплоя |
| GitLab + Kubernetes Agent | Единая платформа для CI/CD и GitOps | Глубокая интеграция Flux в GitLab, управление доступом из единого интерфейса, удобство для команд, уже использующих GitLab |
| Terraform | Инфраструктура как код (IaC) — основа для GitOps-контура | Декларативное описание облачной инфраструктуры, независимость от провайдера, большое количество модулей |
Что выбрать
- Если команда уже работает с GitLab, начните со встроенного Kubernetes Agent — это даст быстрый старт с минимумом контекстных переключений.
- Если строите внутреннюю платформу и цените максимальную гибкость и контроль, выберите Flux CD. Его модульность позволит создать адаптированное решение.
- Если основная цель — предоставить разработчикам понятный и наглядный инструмент для самостоятельного управления деплоями с минимумом обучения, лучшим выбором будет Argo CD.
- Не забывайте про Terraform. Используйте его через CI/CD или платформы типа Spacelift для управления всей базовой инфраструктурой, создавая надежное основание для GitOps.
GitOps-пайплайн часто выглядит как цепочка: Terraform создает кластер, а Flux CD или Argo CD разворачивает в нем приложения.
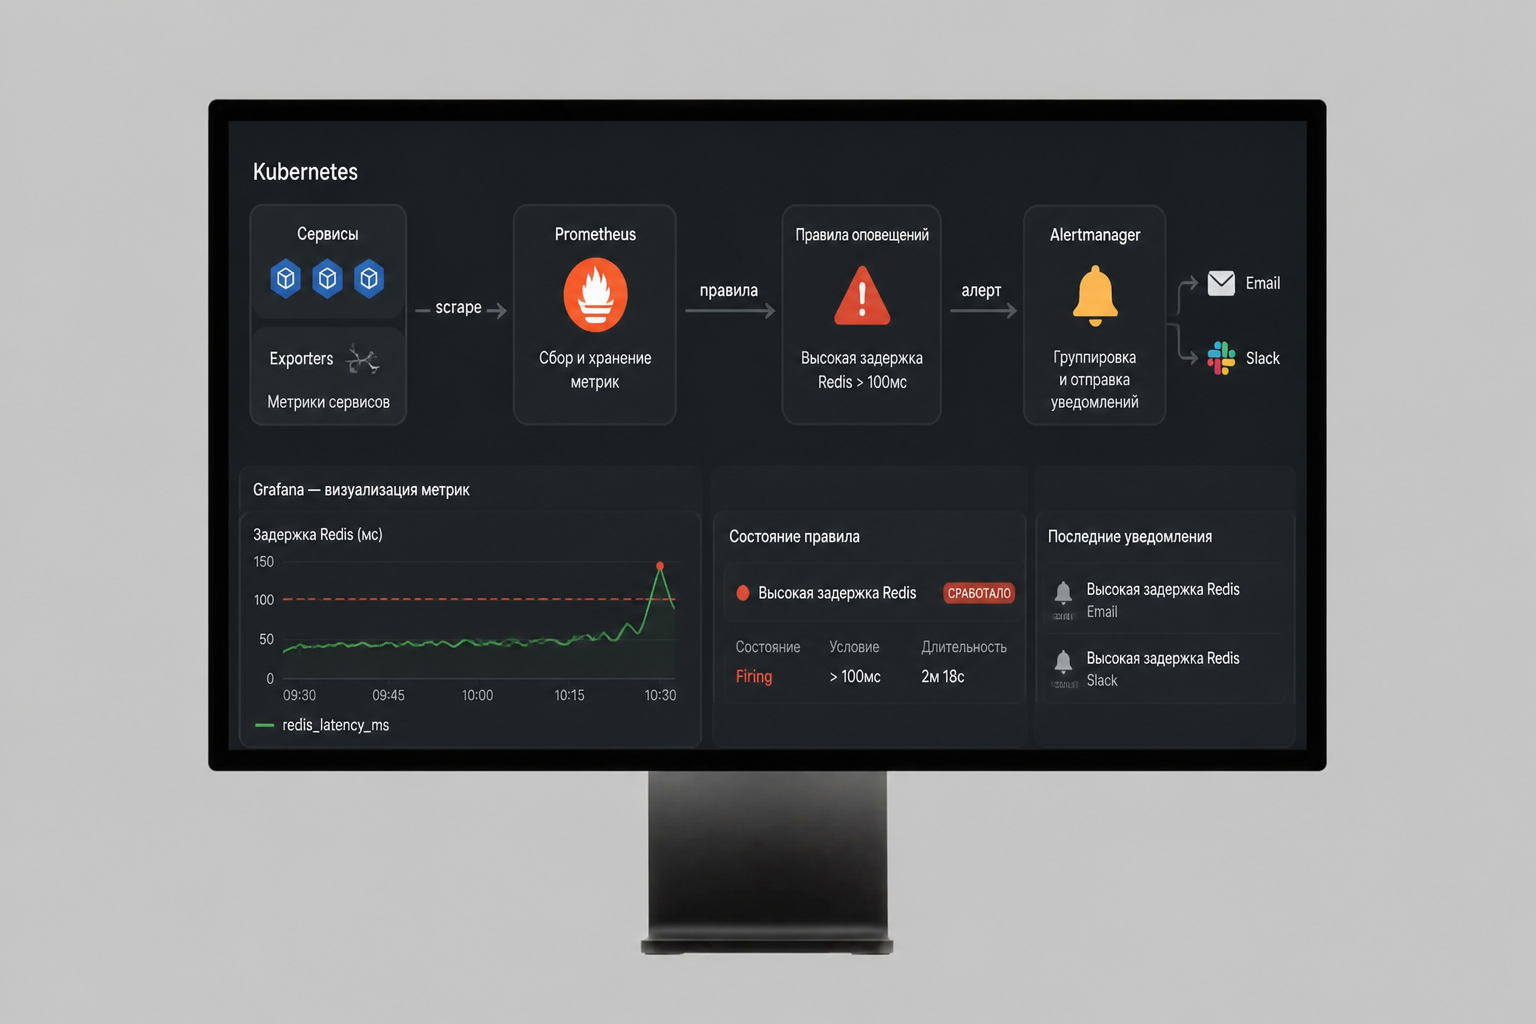
Мониторинг и observability в GitOps-среде
Мониторинг в GitOps строится на тех же принципах декларативности и управляемости через Git.
1. Декларативная конфигурация.
Конфигурационные файлы для Prometheus, правила алертов, дашборды Grafana хранятся в Git-репозитории и доставляются в кластер через тот же GitOps-оператор (Flux CD и Argo CD). Это устраняет дрейф конфигурации и дает полный аудит изменений.
2. Унификация стека.
Стандартный стек для Kubernetes включает:
- Prometheus и VictoriaMetrics для сбора и хранения метрик;
- Grafana для визуализации и дашбордов;
- Loki для агрегации логов;
- Alertmanager для управления уведомлениями.
3. Мониторинг внешних ресурсов.
Для мониторинга вне Kubernetes используется паттерн Service Discovery. Экспортеры на ВМ регистрируются в сервисе, а Prometheus автоматически находит их через этот источник.
4. Мониторинг самого GitOps.
Важно отслеживать состояние самого оператора GitOps и процесс синхронизации. Многие инструменты предоставляют встроенные метрики Prometheus для этого.
Внедряя GitOps как часть культуры DevSecOps, вы встраиваете безопасность в сам процесс доставки. Политики безопасности, сканирование образов и проверка конфигураций для таких компонентов, как API Gateway или кластеры message broker, выполняются автоматически в пайплайне. Это гарантирует, что в основную ветку и, следовательно, в продуктивную среду, попадет только проверенная и соответствующая стандартам конфигурация, реализуя принцип security as code.
Использование GitOps в Kubernetes-экосистеме
Сосредоточимся на ключевых практиках в Kubernetes.
Декларативные манифесты.
Вся мощь GitOps в Kubernetes раскрывается через декларативные YAML-манифесты. Это не просто файлы конфигурации — это контракт на желаемое состояние.
Рекомендуемая структура.
my-gitops-repo/
├── apps/ # Приложения
│ ├── backend/
│ │ ├── kustomization.yaml
│ │ ├── deployment.yaml
│ │ └── service.yaml
│ └── frontend/
│ └── base/ # Базовая конфигурация
├── clusters/ # Конфигурация кластеров
│ ├── production/
│ │ ├── kustomization.yaml # Патчи для prod (лимиты, реплики)
│ │ └── ingress.yaml
│ └── staging/
├── infrastructure/ # Инфраструктурные компоненты
│ ├── monitoring/ (Prometheus, Grafana манифесты)
│ ├── networking/ (Ingress, Cert-manager)
│ └── secrets/ (зашифрованные или внешние секреты)
└── .gitops-config.yaml # Конфигурация Flux/Argo (если применимо)
Не копируйте манифесты для staging и production. Создайте base и используйте overlays для внесения различий.
Откат и повторяемость окружений.
Проблемный деплой откатывается одной командой. Система автоматически вернет предыдущее рабочее состояние.
git revert HEAD --no-edit # Отмена последнего коммита
git push origin main # Запуск автоматической синхронизации
Любое окружение создается из одного набора манифестов. Разница только в параметрах. Это гарантирует, что баг, воспроизведенный на staging, будет вести себя так же и на prod.
Интеграция с Helm и операторами.
GitOps отлично работает с более сложными инструментами управления Kubernetes. Так, Flux и Argo CD умеют работать с Helm-чартами напрямую. Используйте публичные или внутренние Helm-репозитории как источник и указывайте в GitOps-конфигурации не сам чарт, а ссылку на репозиторий и нужную версию. Это отделяет процесс разработки чарта от процесса его развертывания. GitOps-оператор подтянет нужную версию автоматически.
# Пример для Flux (HelmRelease)
apiVersion: helm.toolkit.fluxcd.io/v2beta1
kind: HelmRelease
metadata:
 name: myapp
spec:
 chart:
 spec:
 chart: myapp
 sourceRef:
 kind: HelmRepository
 name: my-company-repo
 version: "1.2.0"
Типичные ошибки при внедрении GitOps
Изучите их, чтобы не сталкиваться со сложностями во время работы.
Отсутствие единой структуры Git-репозиториев.
Ошибкой будет бросить все манифесты в одну папку или создать несколько репозиториев без четких правил. Это вызовет сложность поиска и создаст конфликты при одновременной работе команды. Лучше принять и документировать стандарт, использовать монорепозиторий для инфраструктуры и мультирепозиторий для приложений.
Смешивание кода приложений и инфраструктуры.
Ошибкой будет хранить манифесты Kubernetes в одном репозитории с исходным кодом приложения. Из-за этого нарушается принцип единого источника правды для инфраструктуры, управлять зависимостями между сервисами и делать глобальные обновления становится сложно. Лучше выделить отдельный GitOps-репозиторий для конфигурации. CI-пайплайн приложения должен лишь обновлять образ в этом репозитории.
Неправильное разграничение прав доступа.
Ошибкой будет дать всем разработчикам права на запись в основную ветку GitOps-репозитория или в production-кластер. Так вы потеряете контроль и аудит, будут возможны случайные или несанкционированные изменения. В Git лучше настроить защищенные ветки, мерж в main/production делать только через Pull Request с обязательным одобрением от ответственного. В Kubernetes права GitOps-оператора в кластере должны быть ограничены ровно теми неймспейсами и типами ресурсов, которыми он управляет.
Недооценка метрик и мониторинга.
Ошибкой будет фокусироваться только на деплое приложений и забыть про наблюдение за работой самого GitOps-контура. Так вы не узнаете, что синхронизация сломалась, пока не попытаетесь сделать деплой или не заметите расхождение. Лучше настроить алерты на состояние синхронизации Flux CD и Argo CD, мониторить метрики оператора и использовать инструменты вроде Weave GitOps UI или Argo CD Dashboard для визуального контроля здоровья.
Усложнение пайплайнов из-за попыток «запихнуть всё в Git».
Ошибкой будет через GitOps управлять данными, которые по природе не являются конфигурацией. От этого репозиторий раздувается, операции с Git замедляются, производительность теряется. Лучше придерживаться принципа «конфигурация как код», а не «все как код». А Git использовать для кода, конфигурационных файлов, скриптов и документации, ссылок на артефакты. Данные должны храниться в предназначенных для этого системах, доступ к которым настраивается через Git.
Когда бизнесу стоит внедрять GitOps
Внедрение GitOps — это не самоцель, а инвестиция в управляемость и скорость доставки. Но надо понимать, окупится ли эта инвестиция в конкретном случае.
Признаки, что управление инфраструктурой вышло из-под контроля
- Необозначенные правки и дрейф конфигурации: последнее стабильное состояние инфраструктуры неизвестно, настройки менялись «на лету», а сотрудник, знавший об изменениях, ушел в отпуск.
- Длительные простои и сложное восстановление среды: после сбоя на это уходят часы из-за отсутствия четкой документации и автоматизированных процедур.
- Невозможность провести аудит: при проверке на соответствие регуляторным требованиям выясняется, что изменения конфигурации не задокументированы и не имеют истории.
- Синдром снежинки: каждое окружение уникально и не может быть точно воссоздано.
- Деплой — это стресс и рутина: процесс выпуска новой версии требует выполнения длинного чек-листа ручных операций, что приводит к ошибкам.
Требования к команде
Успех GitOps зависит не только от инструментов, но и от команды.
1. Культурная зрелость. Все участники процесса должны быть готовы вносить изменения инфраструктуры только через коммит и Pull/Merge Request. Плюс надо нести совместную ответственность и доверять автоматизации, то есть не править руками при первой же проблеме. 2. Технические компетенции. Надо понимать принципы инфраструктуры, уметь работать с Kubernetes, проектировать и поддерживать сложную структуру Git-репозиториев.
Экономия ресурсов при масштабировании
GitOps особенно выгоден в сценариях, где традиционные подходы начинают давать сбои из-за масштаба или сложности. Это экономит деньги и время.
| Сценарий масштабирования | Проблема без GitOps | Решение с GitOps |
|---|---|---|
| Рост количества сервисов | Рутинные деплои отнимают время DevOps-инженеров | Разработчики самостоятельно и безопасно деплоят свои сервисы через PR |
| Рост числа окружений | Создание копии продакшена для нового клиента — проект на несколько дней | Новое окружение создается автоматически на основе декларативных манифестов из Git, так что время развертывания сокращается |
| Управление множеством кластеров | Консистентность конфигурации между десятками кластеров невозможна вручную | Централизованное управление из единого репозитория истины. Инструменты вроде Argo CD могут синхронизировать состояние сразу в нескольких кластерах |
| Частые релизы и необходимость быстрого отката | Каждый откат — это стресс и ручная процедура с высоким риском ошибки | Откат = git revert + автоматическая синхронизация оператором сокращает MTTR и ущерб от инцидентов |
Чем больше масштаб, динамичнее среда и выше требования к частоте изменений, тем выше отдача от внедрения GitOps. Для небольшого монолита с релизом раз в месяц экономия может быть неочевидной.
Внедрение будет излишней сложностью в следующих случаях:
- приложение выпускается раз в квартал, а инфраструктура меняется еще реже;
- команда еще не использует Terraform, Ansible или аналоги для управления серверами;
- вы используете проекты с не-Kubernetes инфраструктурой;
- разработчики не хотят иметь дело с манифестами, а системные администраторы не готовы отдать контроль над средой автоматике.
Чтобы принять взвешенное решение, подумайте: сталкиваетесь ли вы с обозначенными выше проблемами? Готова ли команда? Работаете ли вы в динамичной масштабируемой среде? Если да, GitOps станет мощным инструментом для роста. Если хотя бы на один вопрос вы ответили «нет», начните с более фундаментальных практик: наведите порядок с помощью IaC, настройте CI/CD и сформируйте нужную культуру в команде.
Заключение
GitOps — это не замена DevOps, а его логичное и естественное развитие. Если DevOps — это культура, объединяющая разработку и эксплуатацию с помощью автоматизации и сотрудничества, то GitOps — это набор конкретных технических практик, которые доводят принципы DevOps до максимальной степени автоматизации и контроля.
Главными ценностями, которые привносит GitOps, являются:
- прозрачность — каждое изменение задокументировано в истории Git;
- скорость и надежность — автоматизация деплоя и мгновенный откат через git revert сокращают время на выпуск фич и восстановление после сбоев;
- предсказуемость — инфраструктура, описанная кодом, гарантирует идентичность всех окружений.
Будущее DevOps неразрывно связано с Git-центричной моделью управления инфраструктурой. Это подтверждается широким внедрением в крупных российских компаниях, таких как Сбер, Яндекс. Cloud и VK Cloud, для которых GitOps стал стандартом управления облачными нативными приложениями.
FAQ по GitOps
Что такое GitOps простыми словами?
Это подход, при котором Git-репозиторий становится единым источником правды. В нём описывают желаемое состояние инфраструктуры и приложений, а оператор, например Argo CD или Flux CD, сравнивает его с реальным состоянием кластера и устраняет расхождения.
Чем GitOps отличается от DevOps?
DevOps описывает культуру и практики совместной автоматизированной поставки продукта, а GitOps предлагает конкретный способ управлять развёртыванием и инфраструктурой через Git.
Можно ли использовать GitOps без Kubernetes?
Да. Декларативное описание состояния и автоматическая синхронизация применимы и к традиционной инфраструктуре, хотя наиболее зрелые GitOps-инструменты развиваются вокруг Kubernetes.
Какие инструменты популярны для GitOps?
Argo CD предлагает наглядный веб-интерфейс и централизованное управление приложениями и кластерами. Flux CD состоит из модульных контроллеров и хорошо подходит командам, которые предпочитают работать через CLI и конфигурацию как код.
Сколько специалистов нужно для внедрения?
Для первого Proof of Concept достаточно двух заинтересованных инженеров, которые настроят процесс на тестовом кластере и зафиксируют правила работы.
Подходит ли GitOps маленьким командам?
Да. GitOps помогает избежать хаоса ручных изменений, выстроить прозрачный процесс через Pull Request и сделать конфигурацию системы доступной новым участникам команды.