AGIMA AI Security — строим защищённый ИИ-контур. Мы профильтруем общение сотрудников с агентами через единый шлюз (Gateway), настроим правила для чувствительных данных и оставим службе безопасности журнал решений. Контур можно построить с нуля или встроить защитный слой в действующую ИИ-платформу клиента.
Направьте запросы к моделям через единый ИИ-шлюз
Защищенный ИИ-шлюз становится общей точкой входа к локальным и внешним моделям. Мы подключим к нему нужные каналы — корпоративный чат, веб-интерфейс, инструменты разработки и оркестратор агентов. Каждый запрос будет связан с конкретным пользователем, разрешёнными моделями и правилами доступа.
На одном маршруте система проверяет содержимое, выбирает модель и записывает решение политики в журнал. Если возникает инцидент, служба безопасности видит источник запроса, найденные сущности, применённое действие и сквозной идентификатор трассировки, а не собирает картину из нескольких несвязанных систем.
Скройте чувствительные данные с помощью DLP и сохраните контекст задачи
Встроенная система предотвращения утечек данных (DLP) проверяет запрос до отправки языковой модели. Она распознаёт персональные данные, ключи, токены, платёжные реквизиты и сведения под NDA, а затем применяет заданное правило: пропускает запрос, маскирует данные, блокирует отправку или передаёт запрос специалисту на проверку.
Если сценарий допускает деперсонализацию, обработка выполняется внутри российского контура:
- ИИ-шлюз принимает исходный запрос и находит персональные данные по форматам, словарям и модели распознавания сущностей.
- Каждое найденное значение получает нейтральное обозначение: например, имя становится
PERSON_1, телефон —PHONE_1, ИНН —INN_1. - Шлюз сохраняет таблицу соответствий внутри российского контура и повторно проверяет обработанный текст.
- Зарубежная модель получает только запрос с обозначениями и формирует ответ, не видя исходных значений.
- На обратном пути шлюз восстанавливает значения по таблице соответствий. Сотрудник получает понятный ответ с нужным контекстом.
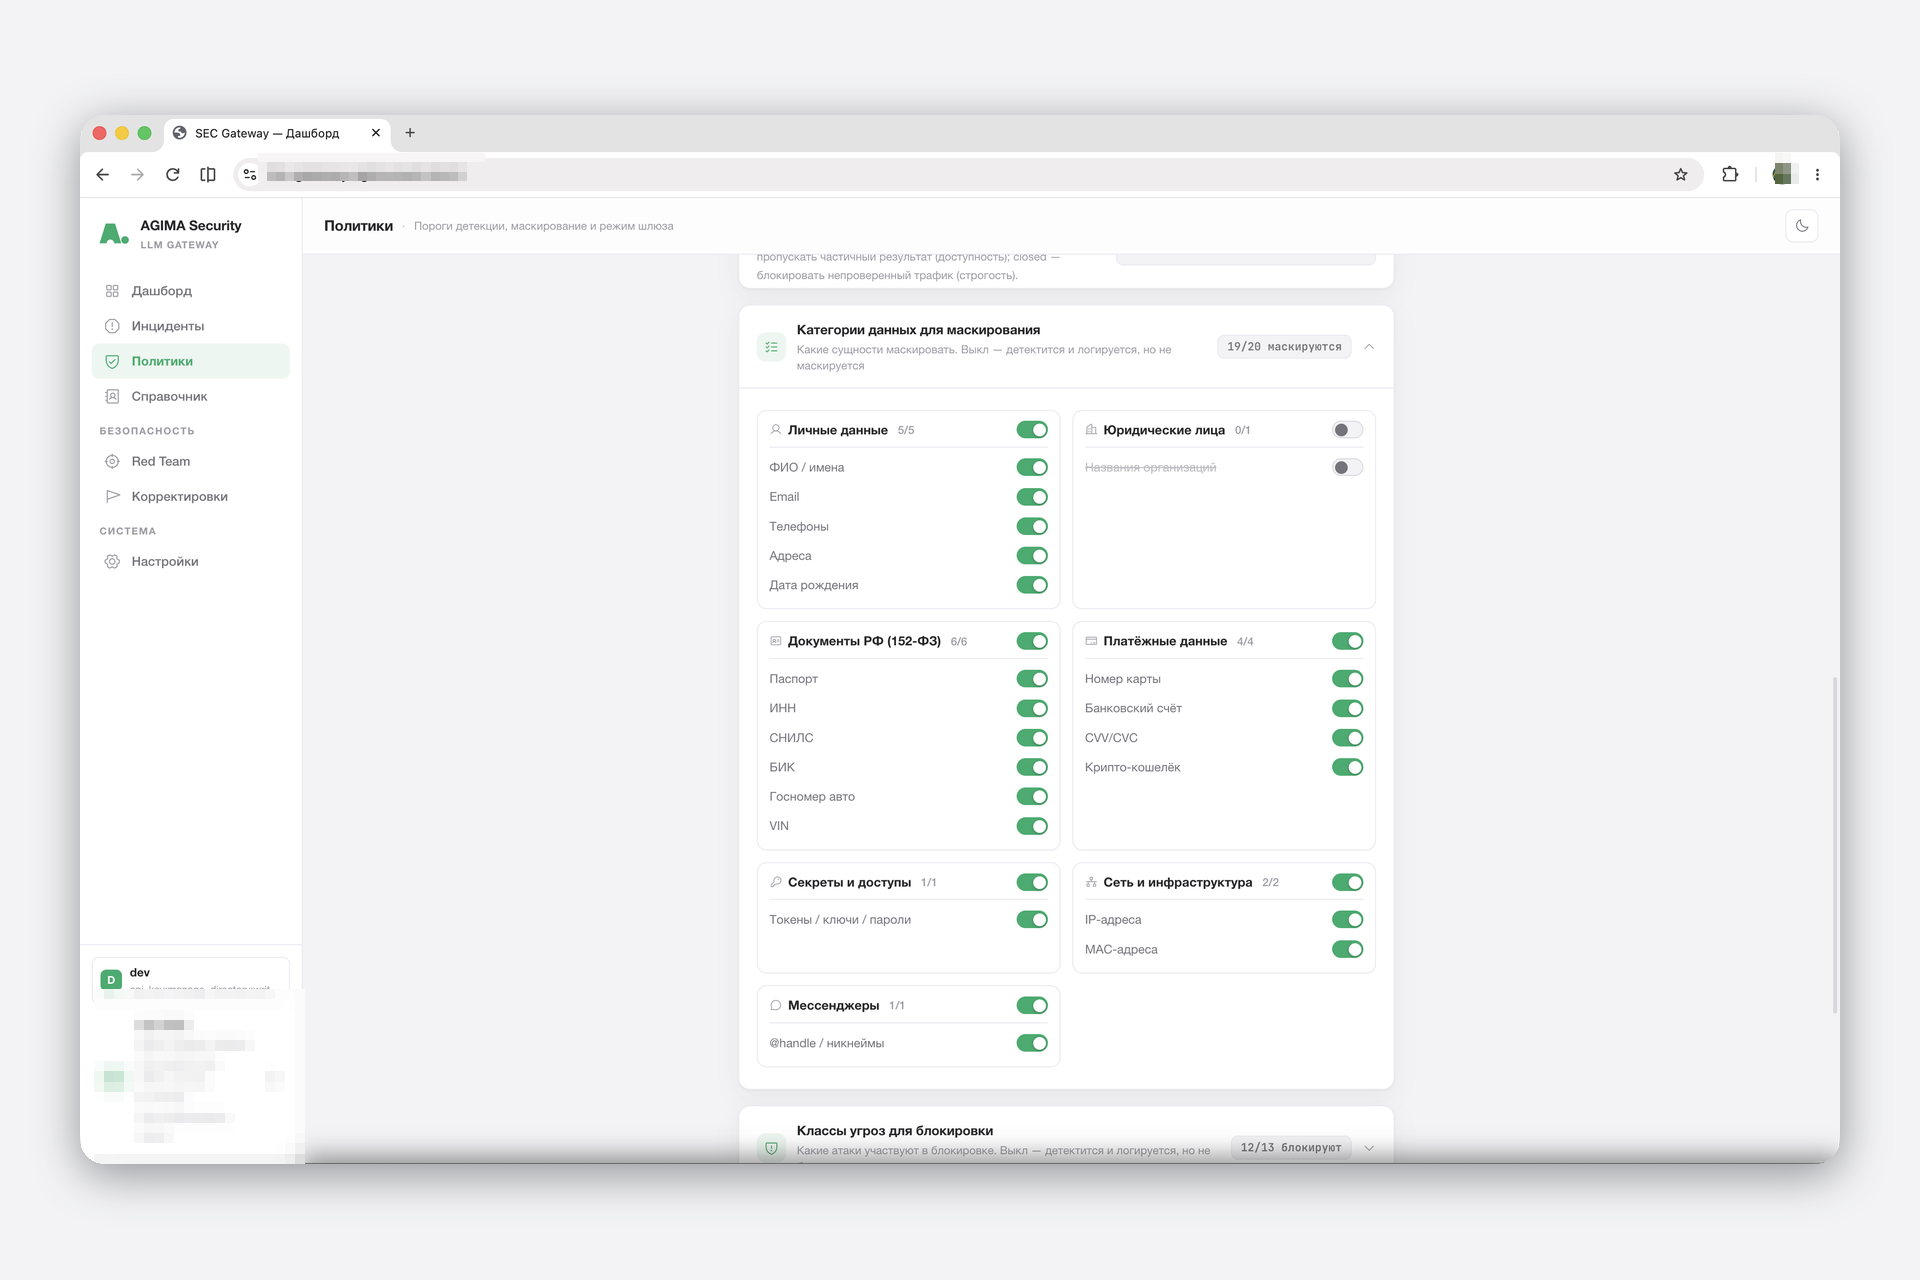
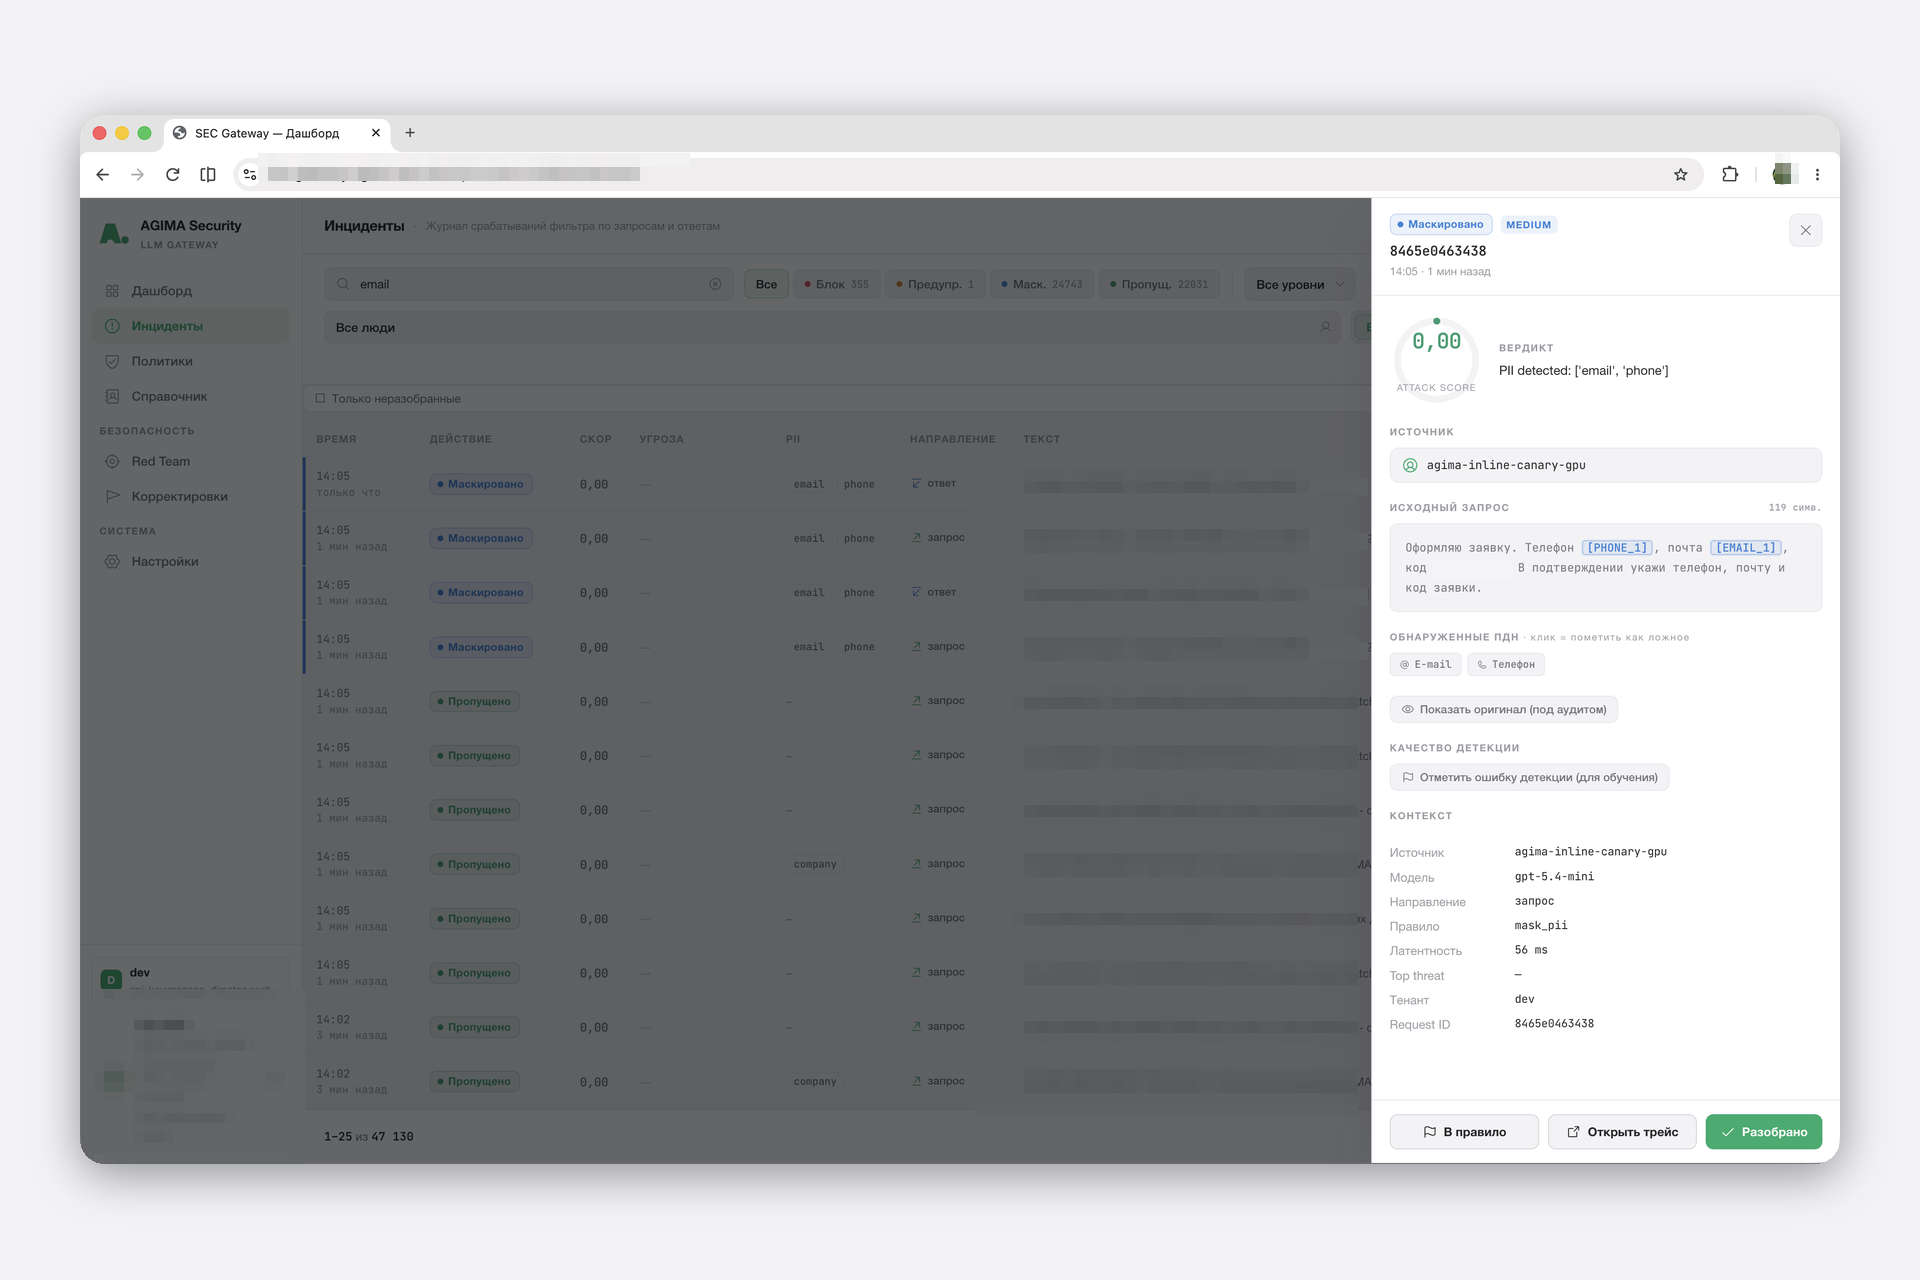
Такая архитектура не выпускает исходные персональные данные и таблицу соответствий за пределы российского контура. Это позволяет использовать зарубежные модели в сценариях, где правила компании допускают передачу деперсонализированного запроса, и становится одной из технических мер для выполнения требований 152‑ФЗ. Категории данных, правовое основание и достаточность деперсонализации согласуем с юристами и службой безопасности клиента.
Ограничьте действия ИИ-агентов правами пользователя
ИИ-агент может обращаться к базе знаний, трекеру задач и другим внутренним системам. Для такого сценария мало проверить текст запроса: нужно контролировать, от чьего имени действует агент, какие инструменты ему разрешены и где заканчиваются его полномочия.
Мы спроектируем маршрут так, чтобы вызов сохранял связь с пользователем. Для каждого инструмента зададим собственные права и лимиты, а действия попадут в общую трассу. Тогда служба безопасности сможет восстановить цепочку «пользователь → агент → инструмент → корпоративная система» и разобрать конкретное действие.
Какие данные и события проверяет AGIMA AI Security
| Группа | Примеры |
|---|---|
| Секреты и доступы | ключи провайдеров, приватные ключи, токены репозиториев, JWT |
| Персональные данные | ИНН, СНИЛС, паспортные данные, телефоны, адреса электронной почты |
| Финансовые данные | номера карт с проверкой контрольной суммы, банковские реквизиты |
| Контекст компании | клиенты под NDA, кодовые названия проектов, внутренние домены и диапазоны адресов |
| Попытки обхода | кодированное содержимое с повторной проверкой раскрытого текста |
| Массовые операции | признаки полной выгрузки и крупные выборки из баз |
| Атаки на ИИ-приложение | внедрение инструкций, обход ограничений, попытки извлечь данные или системные инструкции |
Правило задаёт не только категорию, но и действие: пропустить, замаскировать, удалить, заблокировать или отправить запрос на ручную проверку. Набор детекторов, пороги и исключения определим для конкретного контура.
Локальным моделям тоже нужна защита
ИИ-шлюз нужен во всех трёх вариантах: он применяет политику компании до того, как запрос попадёт в модель. Архитектуру и юридические ограничения разберём вместе со службой безопасности и юристами клиента.
Повысьте защиту данных с AGIMA AI Security
| Блок | Что сделаем | Что получит компания |
|---|---|---|
| Диагностика ИИ-рисков | Инвентаризируем ИИ-инструменты, данные, интеграции, роли и сценарии доступа | Карту рисков и границы будущего контура |
| Политики и ответственность | Опишем классы данных, допустимые модели, порядок исключений и реакции на инциденты | Согласованные правила работы с ИИ |
| Архитектура | Спроектируем идентификацию, доступы, ИИ-шлюз, обработку данных, журналирование и мониторинг | Схему контура и требования к реализации |
| ИИ-шлюз и защитный слой | Развернём новый маршрут к моделям или встроим контроль в действующий шлюз | Управляемую точку доступа к локальным и внешним моделям |
| Агентные сценарии | Настроим права инструментов, лимиты и трассировку действий | Контроль автономии и материал для расследований |
| Мониторинг и инциденты | Настроим журналы, алерты, очередь проверки и порядок разбора | Процесс обнаружения событий и обновления правил |
Разберём один маршрут к моделям и покажем точки контроля. Возьмём рабочий сценарий — например, запрос из корпоративного чата или действие ИИ-агента. Покажем, какие данные и права проходят по цепочке сейчас, где поставить защищённый шлюз и с какого пилота начать.
Другие услуги
4
Создание и оптимизация ИИ-агентов
Берём на себя повторяемую работу в ваших процессах.
ИИ-трансформация
Проводим аудит процессов, находим точки роста, внедряем безопасные ИИ-решения и обучаем команду работать с ними.
AGIMA SiteOS
Создавайте и обновляйте страницы, запускайте продукты и поддерживайте сайт в актуальном состоянии без технических знаний.
AIRO
Измеряем присутствие бренда в ответах ИИ, находим ошибки и источники, готовим план технических и контентных изменений.