Что такое информационная безопасность: полный гайд
 AGIMA9 сентября 2025AGIMA Редакция·Редактор
Информационная безопасность — система мер, которая защищает конфиденциальность, целостность и доступность данных. Для бизнеса она начинается с инвентаризации активов и доступа, а продолжается обновлениями, резервным копированием, мониторингом и подготовкой к инцидентам.
Коротко
- Защищать нужно не только серверы, но и учётные записи, подрядчиков, устройства и бизнес-процессы.
- Основные риски — фишинг, слабое управление доступом, уязвимое ПО, ошибки конфигурации и отсутствие резервного восстановления.
- Минимальный базис: MFA, принцип наименьших привилегий, обновления, резервные копии и журналирование.
- Требования закона и стандартов зависят от страны, отрасли и состава данных; их проверяют для конкретного проекта.
- План реагирования должен быть подготовлен до инцидента.
| Область | Минимальная мера | Что проверить |
|---|---|---|
| Доступ | MFA и ролевые права | Уволенные сотрудники и лишние привилегии |
| Данные | Классификация и шифрование | Где хранятся копии и кто их выгружает |
| ПО | Управление обновлениями | Срок устранения критических уязвимостей |
| Резервирование | Изолированные копии | Регулярное тестовое восстановление |
| Инциденты | Ответственные и сценарии | Каналы связи, журнал действий и уведомления |
Определение
Информационная безопасность (ИБ) — это совокупность технологий, процессов и политик, направленных на защиту информации от несанкционированного доступа, искажения или уничтожения. Если объяснить простыми словами — это всё, что помогает компании удержать контроль над своими данными и не позволить злоумышленникам или случайным ошибкам нанести ущерб.
ИБ нужна не только банкам или госкорпорациям. Даже небольшое digital-агентство, собирающее заявки через сайт, уже обрабатывает персональные данные и обязано соблюдать определённые правила защиты.
Основные принципы: CIA-триада
Информационная безопасность строится на трёх базовых принципах, известных как CIA-триада:
| Принцип | Что означает | Пример |
|---|---|---|
| Confidentiality (Конфиденциальность) | Данные видят только те, кому это разрешено. | Шифрование клиентской базы и использование VPN. |
| Integrity (Целостность) | Информация не должна меняться без авторизации. | Контроль версий документации, ведение журналов изменений. |
| Availability (Доступность) | Данные и сервисы должны быть доступны, когда это необходимо. | Резервное копирование и кластеризация серверов. |
Эта триада описывает три стороны одной задачи: не допустить утечку, не позволить что-то подменить и не потерять доступ к информации.
Почему бизнесу нужна ИБ
Многие предприниматели считают безопасность чем-то второстепенным, но именно она обеспечивает стабильность и доверие. ИБ помогает предотвращать прямые финансовые потери из-за простоев и взломов, защищает от юридических рисков и демонстрирует клиентам, что компания ответственно относится к данным.
В современном мире защита информации — не абстрактная идея, а инструмент конкурентного преимущества. Компания, которая грамотно выстраивает политику ИБ, вызывает больше доверия у партнёров и инвесторов, а клиенты чаще выбирают именно те бренды, которые открыто говорят о защите данных.
Основные угрозы
Киберугрозы эволюционируют так же быстро, как и технологии. Помимо традиционных вирусов и фишинга, всё чаще используются нейросети для создания фальшивых писем, подделки голоса или изображений.
| Угроза | Что это | Чем опасно |
|---|---|---|
| Фишинг | Мошеннические письма и сайты, имитирующие известные бренды. | Пользователь сам раскрывает пароли и данные карт. |
| Вредоносное ПО (Malware) | Программы, которые проникают в систему для кражи или шифрования файлов. | Потеря данных, простои, вымогательство. |
| Утечки данных | Ошибки сотрудников, незащищённые API, старые CMS. | Раскрытие персональных данных и штрафы от регуляторов. |
| DDoS-атаки | Массовые запросы, перегружающие сервер. | Сайт становится недоступным, теряются продажи. |
| Инсайдерские риски | Утечки по вине сотрудников. | Слив коммерческой информации, саботаж. |
| AI-атаки | Использование искусственного интеллекта для взлома и социальной инженерии. | Труднораспознаваемые фейки и новые формы обмана. |
Всё это делает защиту данных не просто IT-вопросом, а стратегической задачей на уровне топ-менеджмента.
Основные направления защиты
Информационная безопасность охватывает три слоя: технический, организационный и физический.
Технический уровень — это всё, что касается инфраструктуры: антивирусы, межсетевые экраны, системы обнаружения вторжений, шифрование данных и регулярное обновление программного обеспечения. Без этих инструментов невозможно защитить серверы и сеть даже на базовом уровне.
Организационный уровень связан с людьми и процессами. Компании внедряют политики безопасности, разграничение прав доступа, процедуры аудита и реагирования на инциденты. Немаловажен и человеческий фактор: сотрудники должны знать, как распознать фишинг, зачем нужны сложные пароли и почему нельзя пересылать рабочие документы в личные мессенджеры.
Физическая защита отвечает за контроль доступа в офисы и дата-центры, систему видеонаблюдения, резервное питание и пожарную безопасность. Без неё даже самая надёжная IT-система может оказаться уязвимой — достаточно потерять сервер или флеш-накопитель.
Типичные ошибки компаний
Многие инциденты происходят не из-за сложных атак, а по банальной невнимательности. Пароли вроде 123456, отсутствие резервного копирования и использование пиратского софта — всё это остаётся реальностью. Ещё одна типичная ошибка — хранение данных клиентов в незащищённых Google-таблицах или обмен паролями в корпоративных чатах. Даже крупные компании страдают от того, что доступ к проектам и сервисам не ограничен, а увольняющиеся сотрудники продолжают иметь ключи к облачным хранилищам.
ИБ должна быть встроена в культуру компании, а не вспоминаться только после утечек.
Инструменты и технологии
| Категория | Примеры | Назначение |
|---|---|---|
| Антивирусы и EDR | Kaspersky, CrowdStrike, SentinelOne | Отслеживание вредоносной активности на устройствах |
| WAF и фильтрация трафика | Cloudflare, F5, ModSecurity | Защита сайтов и API от внешних атак |
| SIEM-системы | Splunk, ELK, QRadar | Анализ логов и выявление инцидентов в реальном времени |
| DLP-системы | SearchInform, Falcongaze, Solar Dozor | Контроль действий сотрудников и предотвращение утечек |
| IAM-решения | Okta, Keycloak, Azure AD | Управление доступом и многофакторная аутентификация |
| Шифрование и PKI | OpenSSL, Let’s Encrypt | Безопасный обмен данными и сертификаты HTTPS |
В совокупности эти инструменты формируют цифровой периметр защиты и позволяют централизованно управлять рисками.
Информационная безопасность в веб-разработке
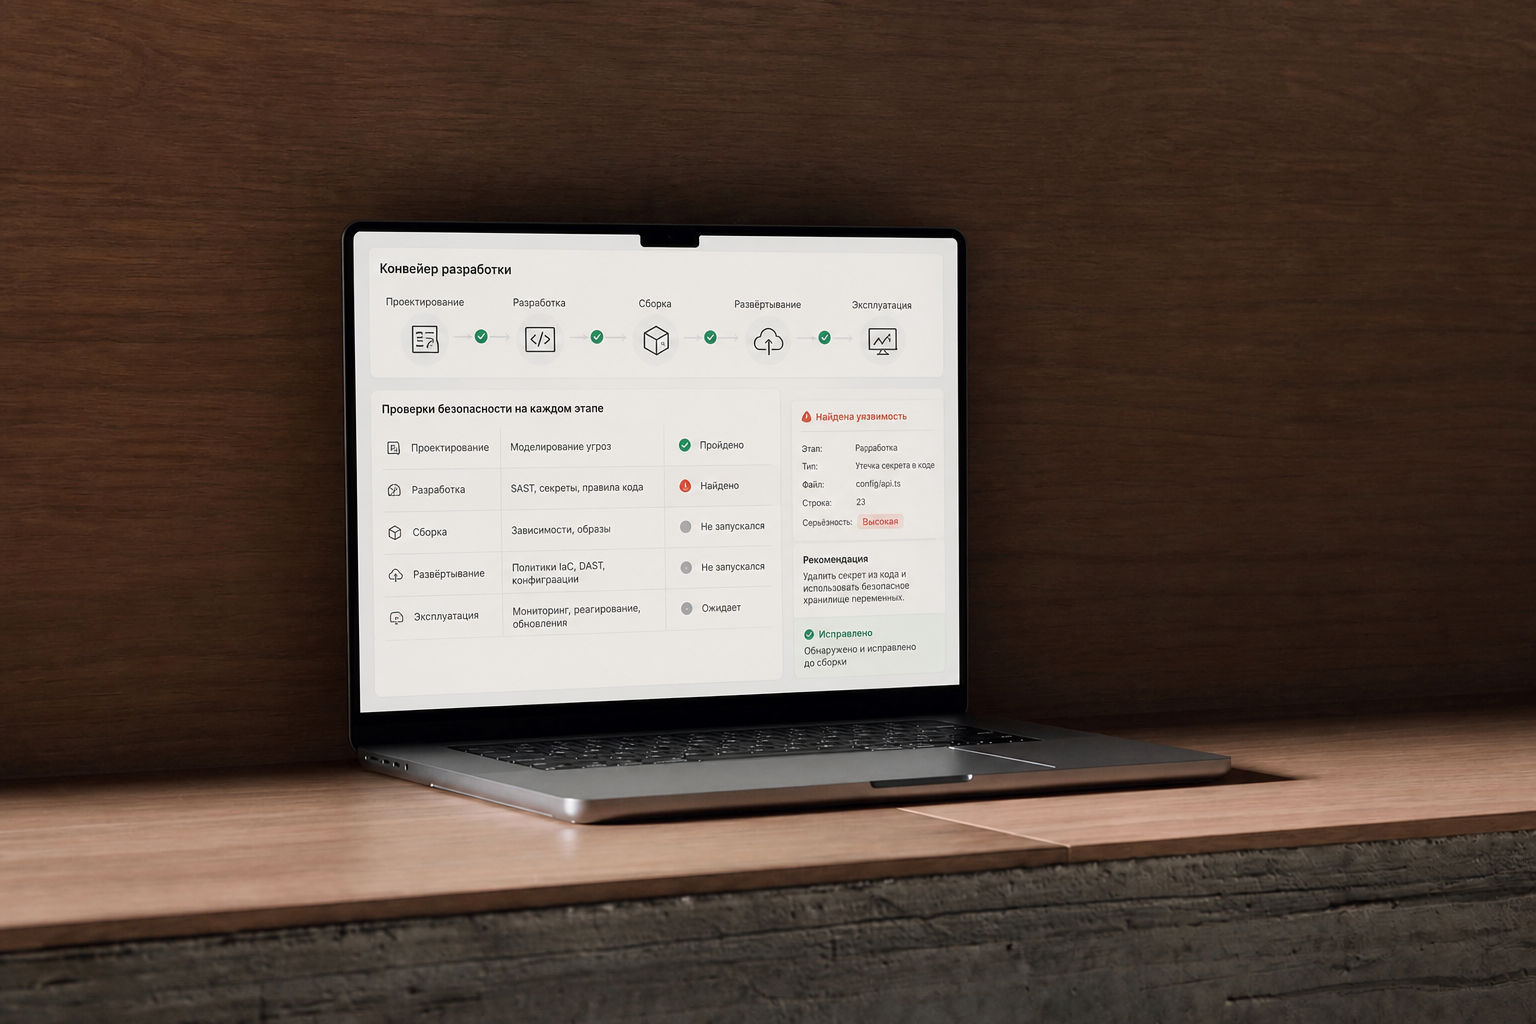
Digital-агентства и продуктовые команды часто обрабатывают конфиденциальные данные — от пользовательских токенов до платежных реквизитов. Ошибки в коде или открытые API могут стать причиной утечки. Поэтому безопасность нужно закладывать ещё на этапе проектирования.
Лучшие практики включают хранение секретов в зашифрованных хранилищах (Vault, Bitwarden), использование HTTPS и современных политик безопасности контента (CSP, HSTS), разграничение ролей пользователей и проведение регулярных пентестов. Важно также следить, чтобы в публичных репозиториях не появлялись файлы с ключами доступа — такие случаи регулярно становятся причиной массовых утечек.
Законодательные стандарты и требования
Обязательные меры зависят от юрисдикции, отрасли, роли компании и категорий данных. Перед запуском или существенным изменением системы определите применимые требования вместе с профильным юристом и специалистом по безопасности. Зафиксируйте основания обработки данных, сроки хранения, порядок доступа, трансграничную передачу, уведомления об инцидентах и требования контрагентов.
Стандарты и отраслевые практики помогают выстроить систему управления, но сами по себе не гарантируют соответствие закону или защищённость продукта. Проверку проводят для конкретной архитектуры и актуальной даты.
Роль ИБ для проджектов и маркетологов
Для проектного менеджера информационная безопасность — это часть управления рисками. Нужно учитывать, какие данные обрабатывает проект, где они хранятся и кто имеет к ним доступ. При выборе подрядчиков важно удостовериться, что они соблюдают базовые стандарты безопасности и готовы подписать NDA.
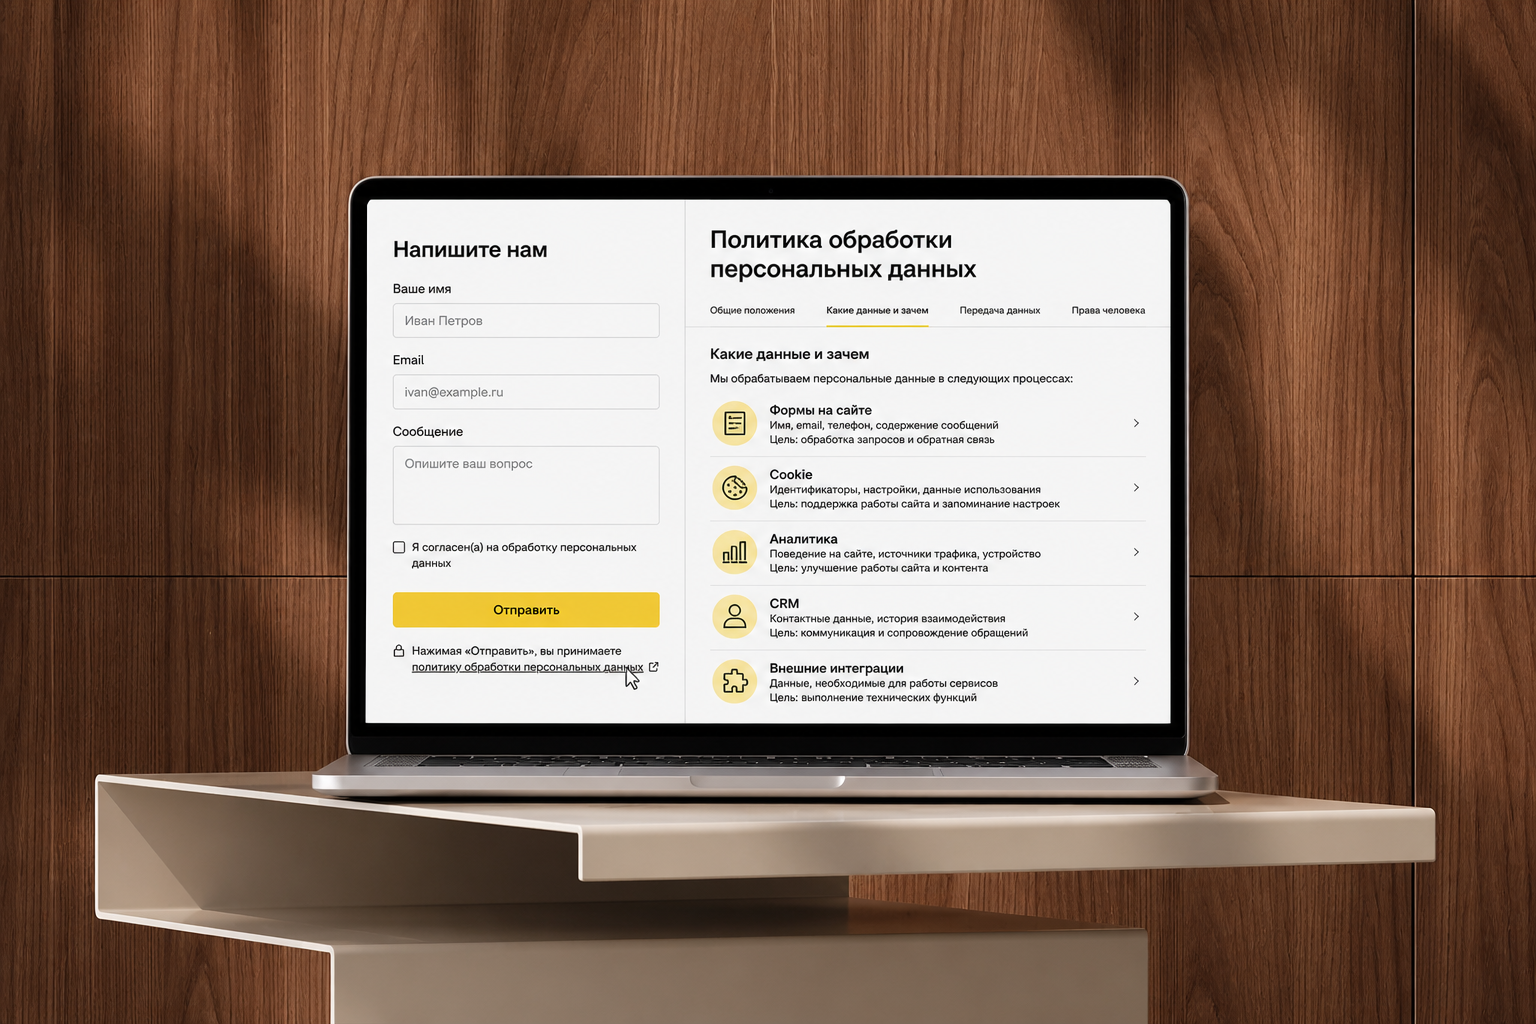
Маркетологу ИБ помогает выстраивать доверие с клиентом. Использование надёжных CRM, получение согласий на обработку данных, шифрование форм обратной связи — всё это напрямую влияет на репутацию бренда. В 2025 году клиенты всё чаще выбирают тех, кто открыто демонстрирует заботу о защите их данных.
Как выстроить систему ИБ
Создание полноценной системы информационной безопасности начинается с оценки рисков. Компания должна определить, какие данные наиболее критичны и какие угрозы наиболее вероятны. Далее формируется политика безопасности, в которой описаны роли, процессы, порядок реагирования и ответственности.
Следующий шаг — внедрение технологических решений: антивирусов, SIEM-систем, шифрования и инструментов контроля доступа. После этого необходимо обучить персонал, ведь именно человек чаще всего становится слабым звеном. И наконец, нужно регулярно тестировать и обновлять систему, чтобы не отставать от быстро меняющихся угроз.
Вывод
Информационная безопасность — это не проект на один квартал, а непрерывный процесс. Она объединяет технологии, людей и культуру, формируя основу устойчивого бизнеса.
В 2025 году безопасность данных становится фактором доверия, а компании, инвестирующие в ИБ, выигрывают в долгосрочной перспективе. Как ни парадоксально, лучшая система безопасности — это та, о которой клиенты не замечают, но которая ежедневно защищает их информацию.
Впервые опубликовано: 9 сентября 2025 года.